Gast
#1209609
Es ist schön wenn alle nur mit Wasser kochen:

http://www.n-tv.de/1128220.html
|
Anzeige
|
Firefox: Ausgeträumt
Gast
#1209609
Es ist schön wenn alle nur mit Wasser kochen: http://www.n-tv.de/1128220.html
Gast
#1209614
Get Opera... Wasserkocher wrote: > Es ist schön wenn alle nur mit Wasser kochen: Nur bei Microsoft siedet es schon bei 80°C. Zitieren wir doch nochmal n-tv: http://www.n-tv.de/1124177.html Mal ehrlich: Ein aktueller Browser, bei dem nie eine Sicherheitslücke gefunden wird, ist doch nur ein frommer Wunsch. Servus Michael
Gast
#1210022
Und das ist ein weiterer Unterschied zu MS:

http://www.heise.de/newsticker/Firefox-3-0-8-schliesst-zwei-kritische-Luecken--/meldung/135365
Gast
#1210059
> Mal ehrlich: Ein aktueller Browser, bei dem nie eine Sicherheitslücke > gefunden wird, ist doch nur ein frommer Wunsch. Bei der Einführung von FF3 klang das ganz anders. FF3 war das ultimative 'Must have', absolut sicher und schnell. > Nur bei Microsoft siedet es schon bei 80°C. Nicht nur bei MS, auch bei Mozilla u.a. - eben alles nur Wasserkocher! > Und das ist ein weiterer Unterschied zu MS: So demütig und bescheiden sind die FF3-User geworden, dass sie die Terminierung eines Patches als Qualitätsmerkmal ansehen? Beim IE8 hat Nils allerdings ein wenig Glück gehabt... http://dvlabs.tippingpoint.com/blog/2009/03/27/pwn2own-ie8-exploit-foiled-is-the-browser-finally-secure Opera wurde aus nicht ganz einleuchtenden Gründen erst gar nicht getestet http://dvlabs.tippingpoint.com/blog/2009/02/25/pwn2own-2009 > Und das ist ein weiterer Unterschied zu MS: > http://www.heise.de/newsticker/Firefox-3-0-8-schli... Beim Firefox existiert noch mindestens eine weitere offene Lücke... http://dvlabs.tippingpoint.com/blog/2009/03/18/pwn2own-2009-day-1---safari-internet-explorer-and-firefox-taken-down-by-four-zero-day-exploits "Honorable mention goes out to Julien Tinnes, who successfully exploited both Firefox and Safari though unfortunately his efforts fell outside the contest criteria and therefore could not be rewarded." andere mögliche Lücken... https://bugzilla.mozilla.org/
Gast
#1210064
hmm, als user des Add-Ons No-script ist man von diesem Problem vorerst
nicht betroffen, erst wenn man die entsprechenden scripte einer webseite
frei gibt kann etwas passieren!

DAS ist nochmal ein Unterschied zum Ie, FireFox hat viieele Add-ons
mit dennen man die Sicherheit zusätzlich erhöhen kann - wenngleich viele
Leien diese Möglichkeit nicht benützen. Ich persönlich möchte nicht mehr
auf no-script verzichten.

Es it recht interessant zu sehen, wieviele Seiten irgendwelchen
"Schweinskram" auf den Rechner bringen wollen!
Gast
#1210076
abdait:

Soeben hab ich die Version 3.0.8 installiert - ich denke mal dass der
Fehler dort behoben ist? - das update gab es heute morgen och nicht!
Gast
#1210080
soo, siehe hier:
http://www.mozilla.org/security/known-vulnerabilities/firefox30.html#3.0.8


es wird also doch sehr schnell auf Probleme reagiert!
Gast
#1210093
Jeder der geträumt hat, dass es einen Browser (nicht nur Firefox, sondern überhaupt einen) ohne irgendeine Sicherheitsschwachstelle gäbe, ist einfach etwas naiv. So etwas wie fehlerfreie Software gibts in die Praxis eigentlich nicht. Blob! wrote: > hmm, als user des Add-Ons No-script ist man von diesem Problem *vorerst* > nicht betroffen, erst wenn man die entsprechenden scripte einer webseite > frei gibt kann etwas passieren! Nein, die beiden aktuell behobenen Fehler ließen sich afaik auch so ausnutzen. > DAS ist nochmal ein Unterschied zum Ie, FireFox hat viieele Add-ons > mit dennen man die Sicherheit zusätzlich erhöhen kann - wenngleich viele > Leien diese Möglichkeit nicht benützen. Ich persönlich möchte nicht mehr > auf no-script verzichten. Beim IE gibt es schon seit längerem (IE6?) die Möglichkeit mit Hilfe der Zonen (Internetoptionen->Sicherheit) nur bestimmten Websites die Ausführung von JavaScript, Java, Plugins, ActiveX etc zu gestatten. Das Zonenmodell gehört mit zum schlechtesten und unbedienbarsten Dreck, den Microsoft sich ausgedacht hat. Weils nur nervt, wird es nach kurzer Zeit deaktiviert, was das angebliche Sicherheitskonzept ad absurdum führt.
Gast
#1210299
Bloß weil es mal wieder eine Sicherheitslücke gibt heißt das noch lange
nicht, dass man auch davon betroffen sein wird. Viel zu viel Panikmache
um so etwas. FF + NoScript gibt ausreichenden Schutz **, der Rest ergibt
sich durch Patches. Verwende selber noch den 2.0.0.20, reicht mir
völlig.

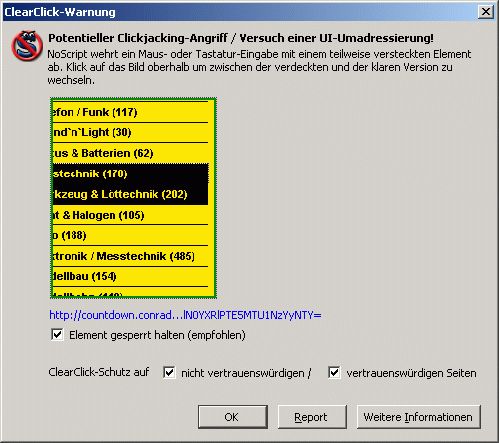
** Schützt sogar vor bestimmten Conrad Angebotsseiten, siehe Anhang

hehe :-)
Angehängte Dateien:
Antwort schreiben |
Anzeige
|