Hallo Freunde,
ich verstehe hier eine Sache nicht.
1)
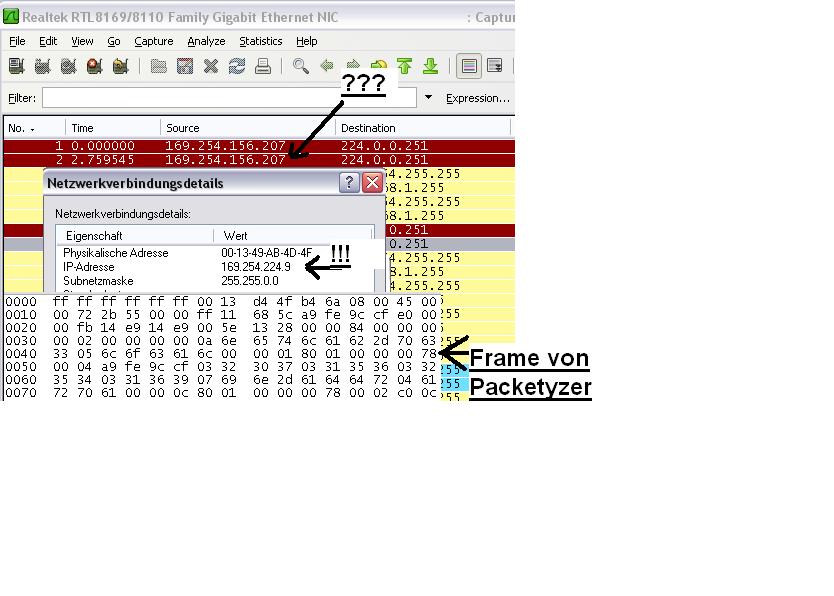
Ich schicke einen Frame (Aufbau des Frames siehe Bild.) mit dem Programm
"Packetyzer" von einer Netzwerkkarte durch FPGA zur einer anderen.
2)
Mit dem Programm "Wireshark" kann ich beobachten, dass der Frame
unverfälscht angekommen ist. (siehe Bild)
3)
Die IP-Adresse der Netzwerkkarte, die den Frame empfängt lautet
169.254.224.9
(im Bild mit !!! gekennzeichnet).
4)
Im Wireshark (im Bild mit ??? gekennzeichnet) ist die (Source=Quelle)
Adresse, die den Frame empfängt lautet 169.254.156.207.
5)
Jetzt meine Frage:
Warum hat Wireshark die Adresse geändert?
Verstehe ich irgend etwas nicht richtig?

Wer mir hilft bekommt ein Eis. :-)

Danke im Voraus.
Angehängte Dateien:
-
 Frame.jpg
(77 KB)