www.mikrocontroller.net und Sicherheitslücke

Gast #3611186
War/ist www.mikrocontroller.net vom Heartbleed Bug betroffen?

Sollten alle Transaktionen die über diesen Server liefen als 
kompromittiert angesehen werden?

Betrifft das auch das SVN-Depot?

Sollte man unbedingt das user-Passwort neu setzen resp. ändern?


MfG,
#3611864
Autsch. Der Fehler ist ja wirklich übel :-(

http://en.wikipedia.org/wiki/Heartbleed_bug
http://www.heise.de/security/meldung/Der-GAU-fuer-Verschluesselung-im-Web-Horror-Bug-in-OpenSSL-2165517.html
http://heartbleed.com/

nginx ist generell auch betroffen, da auch diese Webserver-Software 
OpenSSL verwendet. Von daher ist die Frage von Fpga Kuechle durchaus 
berechtigt - mikrocontroller.net verwendet nginx als Webserver.

http://nginx.com/blog/nginx-and-the-heartbleed-vulnerability/

Allerdings sind nicht alle Versionen von OpenSSL mit diesem Fehler 
behaftet, sondern diese: 1.0.1 (bis 1.0.1f einschließlich)
und 1.0.2-beta
(Firma: keine) #3612486
Hallo,

problematisch ist, dass das Serverzertifikat und damit auch die 
verwendeten Schlüssel noch die Alten sind. Theoretisch könnte also 
jemand in der Vergangenheit den privaten Serverschlüssel ausgelesen 
haben und nun missbrauchen können.

Allerdings setzt das voraus, dass auf dem Server in der Vergangenheit 
eine OpenSSL-Version > 0.9.8 und < 1.0.1g zum Einsatz kam.

Viele Grüße
Daniel
Gast #3612589
Daniel H. schrieb:
> Theoretisch könnte also
> jemand in der Vergangenheit den privaten Serverschlüssel ausgelesen
> haben und nun missbrauchen können.

wobei noch zu klären ist, was er mit den pivate key anstellen kann. 
Dafür müsste er noch DNS manipulieren. Um Personen auf einen gefakten 
Server umzuleiten.

Dann könnte er auch gleich das DNS manipulieren und sich ein neues 
Zertifikat ausstellen lassen.
#3617950
Mark Brandis schrieb:
> Nur: Falls µC.net betroffen war, dann täte man
> gut daran seine Passwörter hier zu ändern, da sie kompromittiert sein
> könnten.

Ach komm... Das ist ein Webforums-Passwort, kein Abschuss-Code für eine 
Interkontinental-Rakete.

Wenn jemand anfängt, unter meinem geklauten Nutzeraccount Nachrichten zu 
verfassen, dann kann ich das Passwort immer noch ändern.

Und wenn ich für ein Webforum dasselbe Passwort wie z.B. mein 
Online-Banking verwende, dann hab ich schon vorher irgendwas gehörig 
falsch gemacht. Dann wäre es aber wesentlich wichtiger&dringender, das 
Onlinebanking-Passwort zu ändern.
Gast #3617964
mein gott, wie hier alle wild gestikulierend durch die gegend laufen.... 
haben wohl alle zuviel die computer-bild gelesen!?

der heartblead-bug hat auf den ersten blick absolut nichts mit 
passwörtern zu tun... und für diese seite erst recht nicht (ist ja eh 
kein ssl an....)
Gast #3617977
SMler schrieb:
> der heartblead-bug hat auf den ersten blick absolut nichts mit
> passwörtern zu tun...

doch hat es. die Passwörter die du an einen Server mit ssl überträgst 
stehen kurz im Speicher von OpenSSL. Dort konnten sie ausgelesen werden.

(ich finde die ganze Panikmache auch übertrieben)
#3618877
@Εrnst B✶ (ernst)

>Wenn jemand anfängt, unter meinem geklauten Nutzeraccount Nachrichten zu
>verfassen, dann kann ich das Passwort immer noch ändern.

Es sei denn, dieser "jemand" hat es bereits für Dich getan ... ;-)
Admin Persönliche Seite #3619121
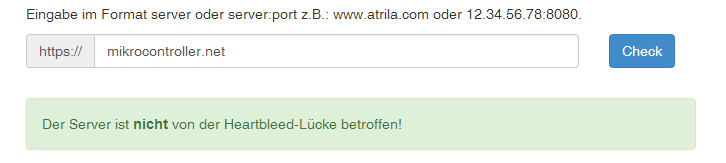
Die Lücke bestand auch hier, wurde aber kurz nach den ersten Meldungen 
geschlossen. Theoretisch ist es also möglich, dass SSL-Keys oder gerade 
zum Login eingegebene Passwörter ausgelesen wurden, die 
Wahrscheinlichkeit ist aber sehr gering. Wer allerdings die selben 
Passwörter für Webforen und wichtigere Dinge wie Email-Postfächer o.ä. 
verwendet, der sollte die Gelegenheit nutzen das zu ändern. Was den 
SSL-Key betrifft, Entschlüsselung der übertragenen Daten ist auch mit 
Kenntnis des SSL-Keys nicht möglich (Perfect Forward Secrecy), den 
könnte man allenfalls für einen MITM-Angriff nutzen.

> Betrifft das auch das SVN-Depot?

Der SVN-Server verwendet sowieso kein SSL.

Antwort schreiben

Eine eigene Frage? Dieser Thread ist über 12 Jahre alt. Stell sie in einem eigenen Thread – dort lesen mehr Leute mit, und sie wird öfter und schneller beantwortet.

Neuen Thread starten

Eine Lösung, Ergänzung oder Rückmeldung zu diesem Thread? Dann antworte hier.

Formatierung
  • [c]C-Code[/c]
  • [code]Code in anderen Sprachen, ASCII-Zeichnungen[/code]
  • [math]Formel in LaTeX-Syntax[/math]
  • [[Titel]] – Link zu einem Artikel
  • Verweis auf einen anderen Beitrag: Rechtsklick auf dessen Beitrags-ID (#8078628), „Adresse kopieren“, in den Text einfügen

Mehr zur Formatierung

Längeren Sourcecode als Anhang, nicht in den Text. JPG nur für Fotos und Scans; Zeichnungen und Screenshots als PNG oder GIF. Siehe Bildformate.

Schon registriert? Anmelden

Wird nicht angezeigt. Wir schicken dir einen Link; sobald du damit bestätigst, erscheint dein Beitrag.

Mit dem Abschicken legst du einen kostenlosen Account an und erkennst die Nutzungsbedingungen und die Datenschutzerklärung an.