Remote Desktop Zertifikat Probleme

Gast #6791507
Lesenswert?
• ▲
▼
Hallo Forum.

Ich habe einen PC mit Windows 10 pro  der 24/7 an ist. Dort läuft eine 
Software zum Steuern überwachen meines microcontrollers übers Netzwerk.

Ich greife mittels Handy Tablet Android auf diesen PC via remote Desktop 
zu.
Das läuft auch sehr gut und ich kann diesen über Touch steuern regeln.
Beim Einloggen kommt aber eine Wahrung das das Zertifikat nicht 
vertrauenswürdig ist und dieses in 145 Tagen abläuft.

Jetzt bin ich bei Tag 133.

Ich kann die Warnung ignorieren und "Meldung nicht mehr anzeigen" 
anwählen.

Ist das klug? Kann ich mich nach 145 Tagen wirklich nicht mehr 
verbinden?
Oder kann ich die Meldung ignorieren?

Nur ich habe Zugriff auf den PC und auch nur lokal..

Danke
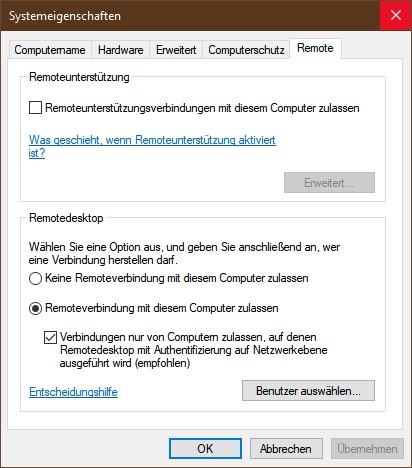
Gast #6793156
Lesenswert?
• ▲
▼
Icke ®. schrieb:
> Der Rechner verwendet ein selbstsigniertes Zertifikat, das nach
> Ablauf
> automatisch erneuert wird. Wenn du deinem PC vertraust, kannst du die
> Warnung getrost ignorieren.

Die Zertifikate sind dazu da, dass sich ein PC als rechtmäßig gegenüber 
dem Client authentifizieren kann.
Ignoriert man die Zertifikate in einem öffentlichen Netz oder größeren 
Firmennetz, dann hätte ein Man in the Middle Angreifer leichtes Spiel.

@TS

Vergleiche die Fingerprints des selbstsignierten Zertifikats lokal auf 
dem PC mit dem, was dein Client Gerät anzeigt. Sind sie identisch, dann 
kannst du das Zertifikat akzeptieren.

Alternativ dazu könntest du dir auch ein CA einrichten und das 
Zertifikat damit signieren und dann den Public Key des CA auf deinen 
Client Geräten installieren.
Gast #6793165
Lesenswert?
• ▲
▼
Selbst wenn er sich eine CA einrichtet muss dieses eine Trusted CA sein. 
Sonst ist seine CA genauso vertrauenswürdig wie das Zertifikat jetzt.

Einfach den Haken setzen und gut ist.

Solange er kein gültiges Zertifikat einer Root-CA hat wird sein 
Zertifikat immer so angemeckert.
Gast #6793179
Lesenswert?
• ▲
▼
EGS schrieb:
> Selbst wenn er sich eine CA einrichtet muss dieses eine Trusted CA
> sein.
> Sonst ist seine CA genauso vertrauenswürdig wie das Zertifikat jetzt.

Nein.
Es genügt, wenn er den Public Key der eigene CA in die Clientgeräte 
einfügt.
Das ist handelbar solange es nur eine Handvoll Clientgeräte sind.

Eine Trusted CA braucht man nur dann, wenn sehr viele Menschen mit dem 
Server sicher kommunizieren und ihm vertrauen können sollen.

> Einfach den Haken setzen und gut ist.

Und dann so das Zertifikat des Man in the Middle Angreifers abnicken.
Ganz schlau.

>
> Solange er kein gültiges Zertifikat einer Root-CA hat wird sein
> Zertifikat immer so angemeckert.

Nein, eben nicht.
Denn signierte Zertifikate die man mit der eigenen CA signiert hat, sind 
KEINE self-signed Zertifikate.

Und wenn man dem Client Gerät den CA wie oben angegeben beibringt, dann 
meckert das Client Gerät bei keinem Server, bei der man ein Zertifikat 
verwendet, dass mit dieser eigenen CA signiert wurde.

Ein eigener CA lohnt sich somit immer genau dann, wenn man ohnehin 
mehrere  Zertifikate erstellen muss. Dann muss man nämlich nur die CA 
den Client Geräten beibringen.

Die Zertifikate meines NAS, meines Routers, meines Switch, meines 
Netzwerkdruckers und meines Raspi Servers sind bspw. alle mit meiner 
eigenen CA signiert.
Und sobald meine Client Geräte mit dem public Key des CA gefüttert 
wurden, vertrauen sie allen diesen Rechnern.
Gast #6793240
Lesenswert?
• ▲
▼
Icke ®. schrieb:
> Der Rechner verwendet ein selbstsigniertes Zertifikat, das nach
> Ablauf
> automatisch erneuert wird. Wenn du deinem PC vertraust, kannst du die
> Warnung getrost ignorieren.

Ok. Das wäre meine Frage.
Der PC hat ein eigenes Netzwerk und ist nicht mit anderen Geräte am 
Switch Verbunden.

Ich hab auch ein eigenen Router für diese Wlan.

Also um Risiken mache ich mir keine Sorgen.

Antwort schreiben

Hinweis: der ursprüngliche Beitrag ist mehr als 6 Monate alt. Bitte hier nur auf die ursprüngliche Frage antworten, für neue Fragen einen neuen Beitrag erstellen.

Formatierung
  • [c]C-Code[/c]
  • [code]Code in anderen Sprachen, ASCII-Zeichnungen[/code]
  • [math]Formel in LaTeX-Syntax[/math]
  • [[Titel]] – Link zu einem Artikel
  • Verweis auf einen anderen Beitrag: Rechtsklick auf dessen Beitrags-ID (#8078628), „Adresse kopieren“, in den Text einfügen

Mehr zur Formatierung

Längeren Sourcecode als Anhang, nicht in den Text. JPG nur für Fotos und Scans; Zeichnungen und Screenshots als PNG oder GIF. Siehe Bildformate.

Schon registriert? Anmelden

Wird nicht angezeigt. Wir schicken dir einen Link; sobald du damit bestätigst, erscheint dein Beitrag.

Mit dem Abschicken legst du einen kostenlosen Account an und erkennst die Nutzungsbedingungen und die Datenschutzerklärung an.