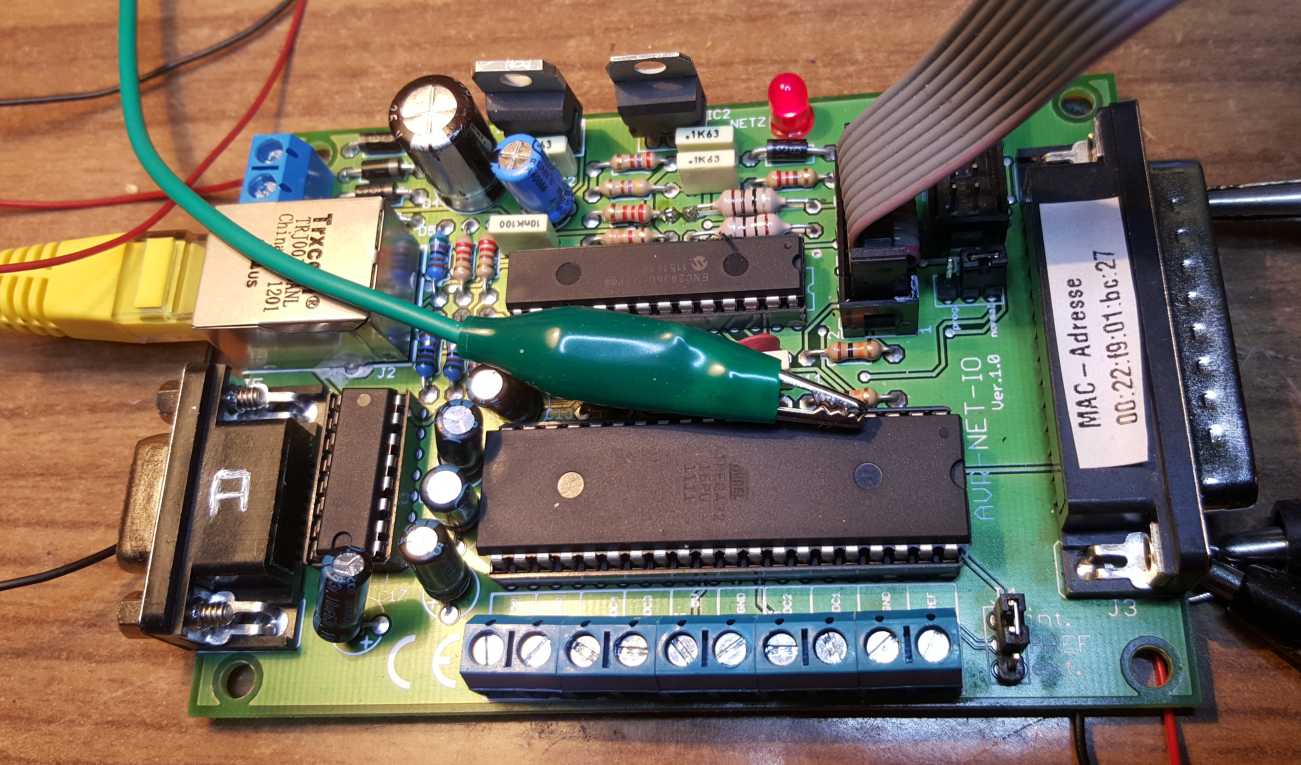
Alle TCP und UTP Ports meines Routers habe ich geöffnet und einen
kleinen Webserver weitergeleitet.

Beitrag "Webserver Ethernet ENC28j60 ATmega1284p TCP ARP Assembler"

Somit konnte jeder Angriff von außen registriert werden.

Der erste "Besucher" ließ nicht lange auf sich warten.

Sicherlich werden diverse Scans automatisiert vorgenommen.


Frage: Wie bekommt man Informationen über IP-Adressen?

Gibt es bessere Tools?

This simple internet tool is made to help you find information about IP
addresses:

http://geoiplookup.net


Liste der unerwünschten "Besucher" (Auszug):

91.224.160.10
201.82.180.66
114.35.218.204
176.104.121.208
117.064.233.77
36.79.108.14
71.6.146.185
119.76.143.219
186.125.22.4
112.254.166.99
190.178.065.146
118.114.097.247
112.210.076.250
71.6.158.166
117.038.242.163
93.174.93.94
84.94.99.111
59.126.145.107
213.186.179.87
Man beugt Angreifern nicht vor, indem man sie reinlässt. ;-)

Geolocation ist mit Vorsicht zu geniessen. In Deutschland kann der
genannte Ort hunderte Kilometer falsch sein und eine in Russland
verortete Adresse kann auch in Kasachstan oder der Ukraine liegen.

Was bringt dir das eigentlich? Es kann zwar schon sinnvoll sein, offene
Ports im Router pauschal für alle Regionen auszuschliessen, die da nicht
rein sollen. Ein 08/15 Router von der Stange hat aber keinen Filter, der
regionale IP-Adressräume blockieren kann. Dazu muss man schon echte
Firewalls bemühen.

Gegen Ports, die direkt im Router offen sind (Fernwartung etc), bringt
das also nichts. Allerdings kannst du möglicherweise in einem internen
Webserver einen Filter unterbringen, der beispielsweise auf deutschen
Adressraum einschränkt.
Dann schau dir die logs genauer an. Viele Aufrufe sehen sich nur eine
Seite an und das war's dann. Schau dir auch die Errorlogs an. Welche
Seiten wurden aufgerufen,m die nicht da sind. Das sind dann teilweise
config seiten, die weder da, noch offen sein sollten.
Sinnvollerweise gibt man den Leuten dann auch solche Seiten,
vorgspiegelt.
Torben K. schrieb:>> Man beugt Angreifern nicht vor, indem man sie reinlässt. ;-)>> Honey-Pot
Kenn ich. Aber ziehe es vor, sowas nicht im internen Netz aufzubauen,
und deshalb den Router auf Durchzug konfigurieren zu müssen.
Bernhard S. schrieb:> Liste der unerwünschten "Besucher" (Auszug):
Warum denkst du, dass das alles Angriffe sind? Wenn du, wie die meisten
User, jeden Tag ne neue IP bekommst, dann versucht hier eventuell gerade
nur wer, den "Vorbesitzer" zu erreichen.
Welche Ports werden denn jeweils angesprochen?
Johannes O. schrieb:> Warum denkst du, dass das alles Angriffe sind? Wenn du, wie die meisten> User, jeden Tag ne neue IP bekommst, dann versucht hier eventuell gerade> nur wer, den "Vorbesitzer" zu erreichen.
Dann kommt er aber ziemlich rum in der Welt:
China, Taiwan, Brasilien, Israel, Jordanien...
Wobei China und Brasilien sowieso klar sind. Jede IPv4 Adresse kriegt
unweigerlich schnell Besuch von dort. Russland (und Nachbarn) habe ich
in meiner kleinen Stichprobe aber vermisst. Die gehören eigentlich auch
zu den üblichen Verdächtigen.
Johannes O. schrieb:> Warum denkst du, dass das alles Angriffe sind? Wenn du, wie die meisten> User, jeden Tag ne neue IP bekommst, dann versucht hier eventuell gerade> nur wer, den "Vorbesitzer" zu erreichen.
Du brauchst ein Realitätsupdate. Das gesamte Internet wird seit Jahren
permanent rauf und runter gescannt. Bereits 2004 betrug die Zeit bis ein
ungeschützt, ungepatcht am Netz hängender Windows-Rechner gehackt wurde
im Durchschnitt nur 20 Minuten.
Die IP Adressen der Angreifer nützen einem gar nichts. Typischerweise
sind das bereits gehackte Computer in einem Botnetz.
Ungebetener Besuch ist völlig normal und tritt massenhaft auf. Portscans
natürlich, aber wird auch nach SSH oder FTP gesucht und stundenlang an
Passwörten geknabbert. Da werden Exploits für Wordpress/Joomla/...
Server ausprobiert, in Webservern nach typischen Konfigurationsfehlern
gesucht usw. Die ganze Litanei rauf und runter.

Oft sind das auch keine gezielten Angriffe, sondern es wird vogelwild im
IP Bereich rumprobiert. Gerne auch auf IP-Adressen die nicht belegt sind
und es auch noch nie waren.

Wenn man will und genug Platz hat kann man den ganzen Mist
protokollieren. In Firmen kann das Sinn ergeben, um in Nachhinein
gezielt nachforschen zu können, wenn was passiert ist. Im privaten
Bereich ist das aber ziemlich sinnarm.
> Honeypot

Mein Webserver durfte kurze Zeit alle Anfragen an alle TCP-Ports
beantworten.

Das machte die Angreifer natürlich sehr neigierig und die
Angriffs-Atacken nahmen plötzlich trastisch zu.

Es wurden dann verschiedene Bytes an den Port gesendet.


Mein Gedanke, wird der Webserver über einen falschen Port angesprochen,
dann wird dieses als Angriff gewertet und die IP des Angreifers wird auf
die Black-Liste gesetzt.


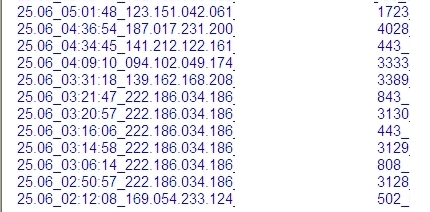
>Welche Ports werden denn jeweils angesprochen?

momentan 11211, 2222, 22222,1433

siehe Liste "PORTS.jpg"
Bernhard S. schrieb:> Mein Gedanke, wird der Webserver über einen falschen Port angesprochen,> dann wird dieses als Angriff gewertet und die IP des Angreifers wird auf> die Black-Liste gesetzt.
Solche Mechanismen findet man in vielen Firewalls. Damit kriegst du aber
nur Portscans gedrosselt. Wer gezielt nach Löchern in Webservern sucht,
der bleibt bei Port 80 oder 443 und variiert nur die URLs.
Längerfristig taugt so eine Liste von IP-Adressen ohnehin nur begrenzt.
Per Botnet arbeitende Programme variieren mit der oft dynamischen
Adresse der gehackten Systeme.
>Wer gezielt nach Löchern in Webservern sucht,>der bleibt bei Port 80 oder 443 und variiert nur die URLs.
Klingt interessant. Könntest Du es bitte etwas näher beschreiben.
Hannes J. schrieb:> Johannes O. schrieb:>> Warum denkst du, dass das alles Angriffe sind? Wenn du, wie die meisten>> User, jeden Tag ne neue IP bekommst, dann versucht hier eventuell gerade>> nur wer, den "Vorbesitzer" zu erreichen.>> Du brauchst ein Realitätsupdate. Das gesamte Internet wird seit Jahren> permanent rauf und runter gescannt.
Das habe ich auch nicht behauptet. Es ist aber ein Fehlschluss, dass es
sich hier NUR um Angriffe handelt, siehe
Bernhard S. schrieb:> Somit konnte jeder Angriff von außen registriert werden.
Bernhard S. schrieb:>>Wer gezielt nach Löchern in Webservern sucht,>>der bleibt bei Port 80 oder 443 und variiert nur die URLs.>> Klingt interessant. Könntest Du es bitte etwas näher beschreiben.
Wer einen Webserver von der Stange aufsetzt, also anders als du, der
übernimmt meist eine vordefinierte Konfiguration. Nicht immer ist die
auf Sicherheit optimiert. Und dann gibts typische URLs, die
Informationen rausrücken, an die keiner ran soll. Passwords, Konfigfiles
etc. Webserver enthalten auch bekannte Fehler, vor allem solche, die
nicht aktuell gehalten werden.
Webserver setzen oft auf Datenbanken auf. Eingabefelder werden in
Datenbankabfragen umgesetzt. Oft 1:1, ohne die Syntax des Feldes zu
überprüfen. Ergebnis ist dann durch kreative Nutzung des Feldinhalts ein
unkontrollierter Durchgriff auf die Datenbank (sql injection).
TCP Stacks sind nicht unbedingt perfekt. Eine schwache TCP
Implementierung kann es möglich machen, eine Verbindung aufzubauen, die
eigentlich nicht zulässig wäre, oder sich in fremde TCP Sessions zu
hacken.
.
.
.
Es gibt schier endlos viele Security Scanner und Pakete davon. Eines
davon, fertig als VM Image installierbar, ist OpenVAS:
https://www.bsi.bund.de/DE/Themen/Cyber-Sicherheit/Tools/OpenVAS/OpenVAS.htmlhttp://www.openvas.org
Aber tu der Welt und dir selbst den Gefallen, es nur darauf anzusetzen,
wo du die definitive Erlaubnis dazu hast. Andernfalls könntest du nicht
nur per TCP/IP unerwartet Besuch kriegen, sondern ganz real von
Trachtenverein.
Was tatsächlich inhaltlich hinter Zugriffen steht, das wirst du mit
deinem AVR meist nicht rausfinden. Enterprise-Firewalls hingegen
kontrollieren nicht nur TCP/IP-Header und TCP-Zustandsinformation,
sondern auch den Inhalt der stattfindenden Kommunikation. Ob
beispielsweise ein Download oder Mailanhang ein Exe-File ist, ob es ein
Angriff auf ein Wordpress-Exploit ist, ob grad jemand Passwörter
durchprobiert usw. Deshalb sind die allerdings auch nicht grad billig,
denn sowas muss täglich aktualisiert werden.

 Foto.jpg
(120 KB)