Hallo,

ich hab' jetzt schon den ganzen Sonntag vertrödelt, aber ich bekomme den
Server nicht dazu, auf's Internet zuzugreifen.

192.168.1.1 ist der Router (kein DHCP)
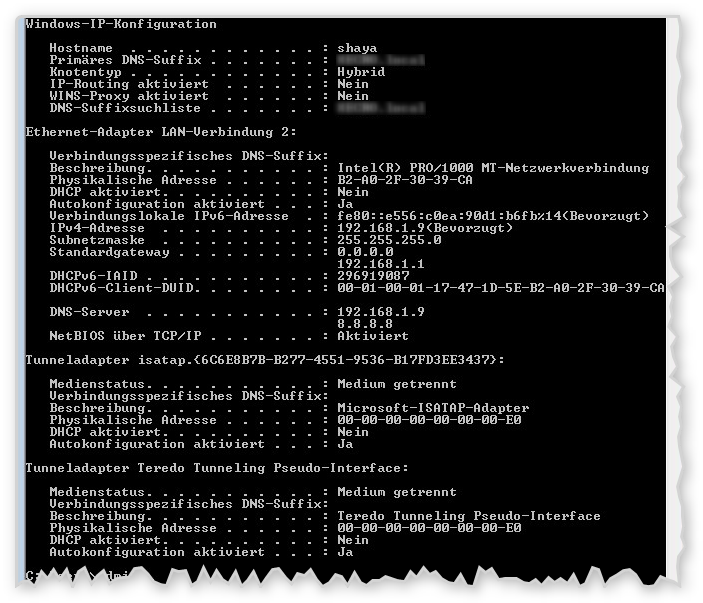
192.168.1.9 ist der Server (WIN-2008), mit laufendem DHCP, DNS und AD)

Vom Server aus kann ich den Router pingen, jedoch ist z.B. die
173.194.35.191 nicht erreichbar. Von einem PC im Netz komme ich hingegen
sowohl auf den Router, als auch auf die 173.194.35.191; jedoch muss muss
ich den Router als Standard-Gateway einstellen. Lege ich den Server als
DNS-Server fest, ist auch auf dem PC alles zappenduster (kein Internet).

Der Server hat als Standard-Gateway die 192.168.1.9, also sich selbst,
eingetragen. Aber auch wenn ich dort den Router eintrage, geht's nicht.

Kann jemand helfen ?


Gruß, Stefan
Stefan --- schrieb:> Vom Server aus kann ich den Router pingen, jedoch ist z.B. die> 173.194.35.191 nicht erreichbar.
dann stimmt entweder die route nicht, oder ein punkt auf der route ist
nicht erreichbar.
was liefert 'route /print'?
> Von einem PC im Netz komme ich hingegen> sowohl auf den Router, als auch auf die 173.194.35.191;
soweit, so gut.
> jedoch muss muss> ich den Router als Standard-Gateway einstellen.
ja, was denn auch sonst? der router ist ja dein gateway ins internet.
oder soll das der server werden? dann muss du da einen routing dienst
einrichten.
> Lege ich den Server als> DNS-Server fest, ist auch auf dem PC alles zappenduster (kein Internet).
ioa, wenn der server keine route ins internet hat, kann er auch keine
adressen dahin auflösen.
> Der Server hat als Standard-Gateway die 192.168.1.9, also sich selbst,
das funktioniert auch nur, wenn die netzwerk-karte mit der ip nicht
dieselbe ist, die richtung router läuft.
> eingetragen. Aber auch wenn ich dort den Router eintrage, geht's nicht.
das glaube ich erst, wenn ich dein route /print gesehen habe.
Wenn der Server diesen Ping ins Internet nicht schafft, dann kann dessen
DNS auch nicht als Cache fürs Internet funktionieren.
Versuch mal, auf dem Server diese seltsamen 0.0.0.0 als Gateway und
8.8.8.8 als DNS loszuwerden.
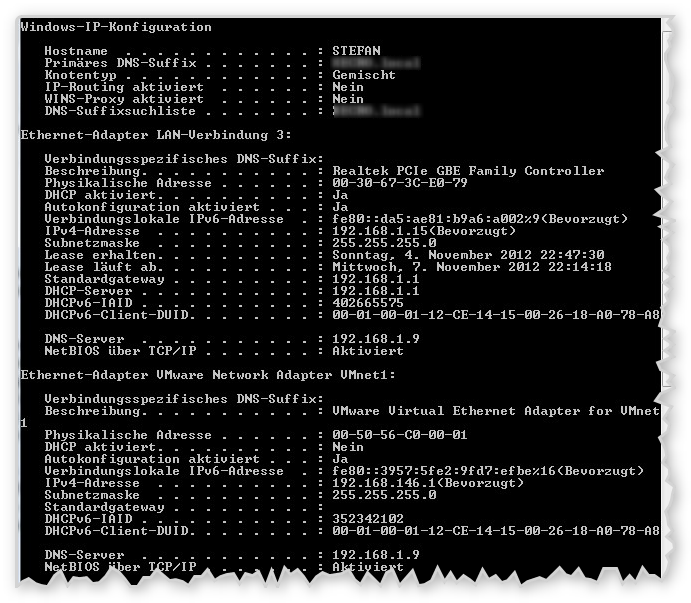
Auf dem Client steht der Router als DHCP-Server drin. Du schreibst, der
Router hätte kein DHCP. Woher kommt der dann?
Michael hat schon Recht: Routen kontrollieren. Ausserdem: Kennst du
TRACERT? Ist recht hilfreich. Also
tracert 173.194.35.191
> Der Server hat als Standard-Gateway die 192.168.1.9, also sich selbst,> eingetragen.
Im Bild nicht. Wär auch Unfug.
Schließe mich den Vorrednern an. Laut dem Printscreen oben sind mehrere
Standardgateways eingetragen, eines davon 0.0.0.0, so kann das nicht
funktionieren.
Erst einmal vielen Dank Euch allen !

Also, was das 0.0.0.0 Standardgateway da soll, weiß ich auch nicht; da
ist nichts in der Richtung eingestellt.

Hier der ´route print´
Stefan --- schrieb:> Also, was das 0.0.0.0 Standardgateway da soll, weiß ich auch nicht; da> ist nichts in der Richtung eingestellt.
Irgendwo muß es aber herkommen, denn du hast drei "ständige Routen", von
denen eine auf die IP des Servers selbst zeigt:
============================
> St„ndige Routen:> Netzwerkadresse Netzmaske Gatewayadresse Metrik> 0.0.0.0 0.0.0.0 192.168.1.9 Standard> 0.0.0.0 0.0.0.0 192.168.1.1 Standard> 0.0.0.0 0.0.0.0 192.168.1.1 Standard> =============================================================
Richtig wäre genau eine, mit der IP des Routers als Gatewayadresse.
Schau dir die TCP/IP-Einstellungen nochmal genau an, ob evtl. unter
"Erweitert" zusätzliche Gateways eingetragen sind. Oder hast du so
Späßle wie "Verbindungen überbrücken" aktiviert? Oder irgendwelche
Security-Suiten installiert?
Versuch mal, die defekten Routen mit
  route delete ...
loszuwerden. Solange der Server eine Default-Route auf sich selbst hat,
ist alles sinnlos.

PS: Icke hat Recht, irgendwelche VPN-Software kann da auch mitmischen.
Vielen, vielen Dank !

´Route Delete´ und anschließendes Definieren des Standardgateways in den
Adaptereinstellungen haben's gebracht. Der Server kommt ins Internet und
auch die Clients funktionieren, nachdem bei ihnen die Adresse des
Servers als DNS-Quelle eingestellt wurde.

Ich will's ja nicht übertreiben, aber nachdem wir gerade so schön dabei
sind ...
;)

Bei der Überprüfung der Rolle werden folgende Fehler ausgegeben:
Problem:
Der Netzwerkadapter LAN-Verbindung 2 listet die IP-Loopbackadresse nicht
als DNS-Server auf oder sie ist als erster Eintrag konfiguriert.

Problem:
Die Active Directory-integrierte DNS-Zone _msdcs.DOMAIN.local wurde
nicht gefunden.

Was will er mir sagen ?
Stefan --- schrieb:> Was will er mir sagen ?
Genau das, was dort steht. Wenn das ein Domaincontroller ist und der DNS
auf der gleichen Maschine läuft, gehört die IP-Adresse des Servers
(192.168.1.9) als erster DNS-Server eingetragen und nicht 127.0.0.1
Gibt es auf dem Rechner mehrere aktive LAN-Verbindungen?
Hallo Ihr Beiden,

auf der Maschine läuft auch ein DNS-Server.
In der DNS-Verwaltung:

Forward-Lookupzonen - in DOMAIN.local gibt es einen Eintrag ´shaya´
(name des servers) Host (A), der auf die 192.168.1.9 zeigt

Reverse-Lookupzonen - es gibt eine Gruppe 1.168.192.in.addr.arp und in
dieser einen Eintrag ´192.168.1.9´ der auf shaya.DOMAIN.local zeigt.
Stefan --- schrieb:> auf der Maschine läuft auch ein DNS-Server.
Das ist bei primären Domaincontrollern üblich. Die Hosteinträge sind
korrekt, sie werden beim Anlegen des AD automatisch erzeugt. Ein sauber
funktionierendes DNS ist für Active Directory extrem wichtig, sonst
kommt es ständig zu Fehlern. Du solltest bspw. drauf achten, daß auch
auf den Clients die IP des INTERNEN DNS-Servers als primäre DNS-Adresse
steht und nicht etwa die des Routers oder gar eines externen
DNS-Servers. Zusätzlich empfiehlt es sich, auf dem PDC einen WINS-Server
zu installieren, dessen Verwendung ebenfalls in den Client-Einstellungen
festzulegen und in den Eigenschaften der DNS-Zonen das WINS
Forward-Lookup zu aktivieren. Dann wird i.d.R. auch der letzte
störrische Client korrekt aufgelöst und das Ansprechverhalten im
Netzwerk verbessert sich.

 Server.png
(160 KB)
 Client.png
(170 KB)