Hallo Jörg,

die Beispiele habe ich damals sicher direkt im Programm eingegeben,
damit gibt es keine Quellen.

Ist aber kein Beinbruch, du kannst ein Beispiel in die Simulation laden
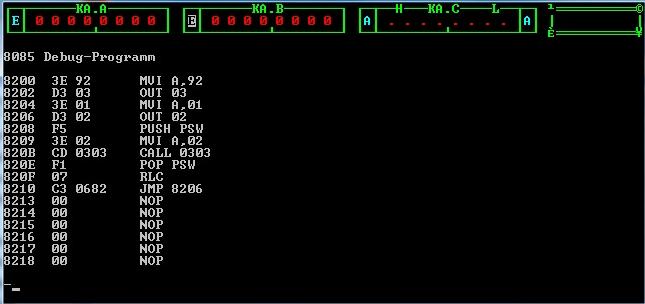
und mit dem "u" Kommondo (Unassemble) disassemblieren. Dann steht am
Bildschirm die Speicheradresse, der Hesx-Code und die Mnemonic. Wie es
genau geht, steht in der Doku. Abschnitt "DISASSEMBLER". Den Hex-Code
kannst du notieren oder direkt in den Profi eintippen.
Du kannst auch die Mnemonic in eine Textdatei schreiben und mit dem
Assembler Beitrag "Universeller Assembler (DOS-Fosil)"
übersetzen, spätere Versionen der Firmware des Profi50 konnten Intel-Hex
über RS232 empfangen. Die Beispielprogramme sind kurz, da geht das
schnell.

Aufpassen mußt du, wegen der vom 8085 nicht benutzten OP-Codes. Die
verwende ich innerhalb der Simulation für andere Dinge (Handbuch, direkt
vor dem Abschnitt DISSASEMBLER). Man erkennt sie beim Disassemblieren am
"?" Fragezeichen.

Zitat Handbuch:

Zur Zeit sind folgende zusätzliche OP-Codes erreichbar:

Hex-Code     Funktion

 08          Zeitverzöögerung (ca. 1/10 sec.)

 10          Erzeugt kurzen Hupton

 18          Tastaturabfrage Taste gedrüückt Akku = ASCII-Code
                             Keine Taste    Akku = FF
               Es wird nicht auf Tastendruck gewartet.

Gruß. Tom