
Seit kurzer Zeit wird mir beim Aufrufen des Forums immer ein
Zertifikatfehler angezeigt.
Warum?
Ich glaube du musst schon ein bisschen spezifischer sein...

Hast du mehr als "eine Fehlermeldung"?

Zertifikatsfehler sind vielseitig...
Das Problem ist, dass der Internet Explorer unter Windows XP SNI nicht
unterstützt, und dadurch das falsche Zertifikat für die Verbindung
verwendet wird (siehe z.B.
https://faq.hosteurope.ch/view.php?mode=drucken&content_id=9318). Ich
habe jetzt als Workaround das Standardzertifikat des Servers auf das von
Mikrocontroller.net geändert, damit sollte die Meldung nicht mehr
auftreten. Der Umstieg auf einen aktuellen Browser (oder gleich ein
aktuelles Betriebssystem) ist aber trotzdem dringend zu empfehlen.
Jetzt sag aber bitte nicht win7 oder win8, ich habe es schon mehrfach
bereut, dass
ich auf die neuen Betriebsysteme umgestiegen bin.
XP war das Beste was mir passieren konnte.

Gruß
Thomas

PS:
Eventuell Browser wechseln.
Firefox?
Thomas B. schrieb:
> Jetzt sag aber bitte nicht win7

Warum nicht? Die Umgewöhnung von Windows XP auf Windows 7 ist minimal.
Mark Brandis schrieb:
> Thomas B. schrieb:
>> Jetzt sag aber bitte nicht win7
>
> Warum nicht? Die Umgewöhnung von Windows XP auf Windows 7 ist minimal.

... und viele Geräte funktionieren nur noch rudimentär wegen fehlender
Treiber.
Andreas M. schrieb:
> ... und viele Geräte funktionieren nur noch rudimentär wegen fehlender
> Treiber.

Das liegt aber nicht an Windows sondern an der Faulheit bzw. der
Profitgier der Hersteller.
Ganz blöd ist das bei Scannern und MuFu Druckern aus dem billigsten
Consumer-Bereich.
Mein oller Lexmark Optra R+ wurde selbst von Win 7 x64 noch problemlos
unterstützt und direkt aus dem Windows Update mit Treibern versorgt.
Christian R. schrieb:
> Das liegt aber nicht an Windows

Doch, das liegt auch an Windows. Die Penner müssen ja alle Nase lang das
Treibermodel ändern.
Gast
#4163807
Hannes Jaeger schrieb:
> Doch, das liegt auch an Windows. Die Penner müssen ja alle Nase lang das
> Treibermodel ändern.

Sooo viel tut sich da je nach Geräteklasse nun auch nicht.
Gerade bei Scannern und Druckern hat sich meines Wissens praktisch
nichts getan*. Neukompilieren, *.inf anpassen und Treiber signieren
würde wahrscheinlich eigentlich reichen.
(*außer Neuerungen wie XPSDrv, das aber selbst aktuelle Drucker noch
nicht können)
Gast
#4167658
Ich hab auch einen Zertifikatfehler. Win7, Chrome
Wie sieht dieser Fehler aus (Screenshot)?
Gast
#4167679
Um jetzt nicht 'n neuen Thread zu eröffnen, aber weil's reinpasst:
Schalt bitte SSL3 Support aus, wegen POODLE. Sonst schaut's
sicherheitsmäßig ja gut aus. :)

Probleme sollt's nicht bereiten, sogar WinXP kann TLS1.0. Und, ganz
ehrlich, wer noch immer WinXP im Internet einsetzt dokumentiert damit
ohnehin dass ihm seine Sicherheit und die der anderen Internetnutzer im
Endeffekt brunzwurscht ist.
Heinz L. schrieb:
> Schalt bitte SSL3 Support aus

Halte ich für nicht nötig (siehe auch
Beitrag "Re: Zertifikat ändern von SSLv3 nach TLS1.x?"), denn ein
aktueller Browser verwendet es sowieso nicht, und ein Browser der nur
SSLv3 unterstützt (IE6) ist damit immer noch besser beraten als mit
Klartext.

timer schrieb:
> http://i.imgur.com/yxdTpw9.png

Das ist sehr seltsam, da das Zertifikat SHA1 gar nicht verwendet,
sondern SHA256. Ist das eine aktuelle Chrome-Version?
Heinz L. schrieb:
> Und, ganz ehrlich, wer noch immer WinXP im Internet einsetzt dokumentiert
> damit ohnehin dass ihm seine Sicherheit und die der anderen Internetnutzer
> im Endeffekt brunzwurscht ist.

Im Prinzip hast Du Recht, nur ist das ein bisschen zu kurz gedacht:
Es gibt bis heute Firmen und Behörden, in denen Windows XP eingesetzt
wird. Da kann man dem kleinen Angestellten als Benutzer aber keinen
Vorwurf machen, weil er die Entscheidung nun mal nicht getroffen hat
welches OS denn eingesetzt wird.
Andreas Schwarz schrieb:
> Das ist sehr seltsam, da das Zertifikat SHA1 gar nicht verwendet,
> sondern SHA256. Ist das eine aktuelle Chrome-Version?

Bei mir kommt die gleiche Meldung, hab auch die neuste Chrome Version
(43.0.2357.124 m) unter Windows 7. Aber auch unter Ubuntu 14.04 habe ich
mit Chromium den gleichen Fehler.

Edit: Liegt wohl daran, dass das Zwischenzertifikat und das
"Root-"Zertifikat SHA1 sind

Edit2: Root-Zertfikat ist wohl egal, bei wikipedia z.B. ist es auch nur
SHA1 (GlobalSign) und es kommt kein Fehler.
Dort ist aber das Zwischenzertifikat SHA256, also wird das wohl der
Grund sein warum Chrome hier meckert.
Angehängte Dateien:
-
 sha1.JPG
(76 KB)
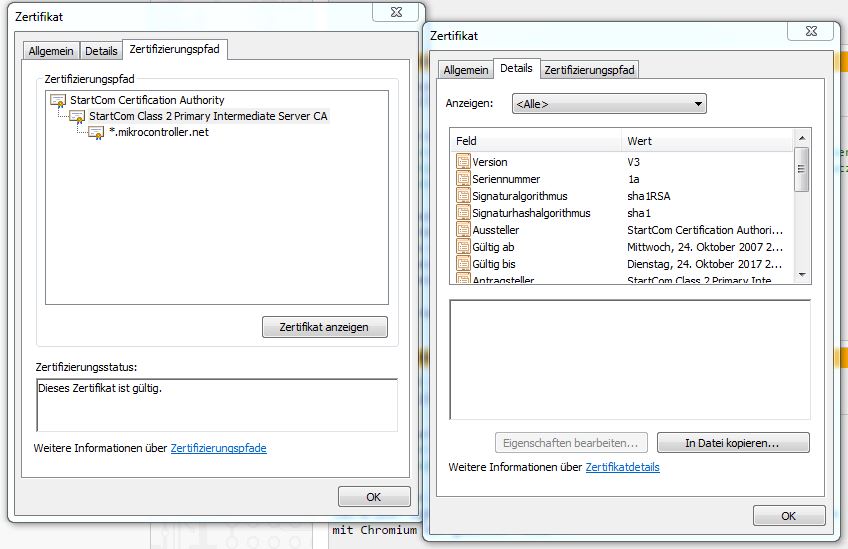

Anscheinend gibt es einen Bug in Chrome, der dazu führt dass unter
bestimmten Umständen ein altes, SHA1-signiertes Intermediate-Zertifikat
verwendet wird:
https://code.google.com/p/chromium/issues/detail?id=473105
Sollte sich also früher oder später erledigt haben.
Auch WinXP "kann" mit TLS 1.0. SSL3 ist höchstens für Konstellationen
spannend wo XP mit altertümlichen IEs im Einsatz ist. Und selbst dort
kann man, auch wenn der Admin nicht mitspielen will, entsprechende
Portabel-Versionen der diversen Browser einsetzen.

Mal so nebenbei, IE6 im Internet... ich glaub bei einer Infektion putzt
sich da jede Versicherung mit Hinweis auf die grobe Fahrlässigkeit ab.

Der Grund für die Entfernung von SSL3 ist nicht, dass da ein Proxy die
Verbindung verweigern könnte, sondern dass es einen MitM Angriff
ermöglicht. Die Art wie eine Verbindung aufgebaut wird ist dergestalt,
dass während der "Aushandlung" des Ciphers ein Angreifer zwischen den
beteiligten Partnern verhindern kann, dass eine höher gesicherte
Verbindung zustandekommt. Unterstützen nun beide Seiten SSL3 wird eben
eine Verbindung über SSL3 aufgebaut, auch wenn beide Seiten bessere
Verschlüsselung unterstützen würden.