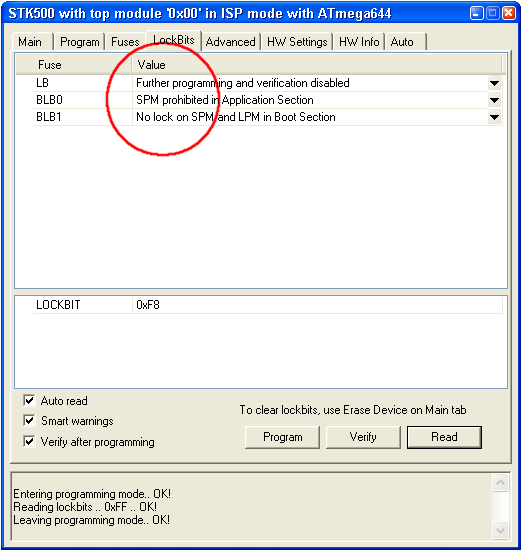
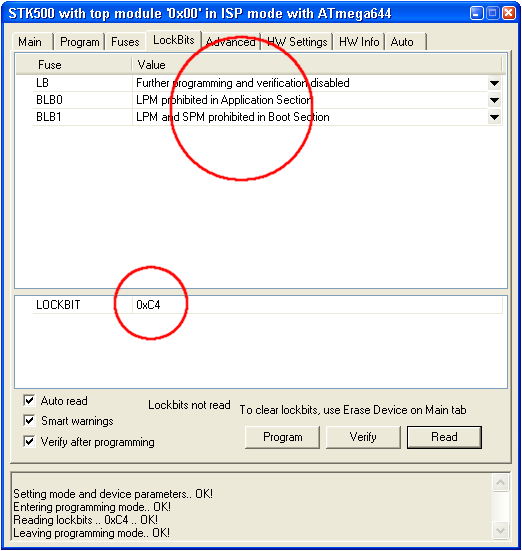
AVR Lock-Bits so korrekt?

Gast #1515764
Lesenswert?

Eigentlich schützen die BLBs die App.Section vor dem Bootloader:

> BLB01, BLB02 Durch diese Bits kann der Code sogar vor dem Zugriff durch
> den Bootloader geschützt werden
> BLB11, BLB12 Diese Bits schützen den Bootloaderbereich selbst
(http://www.rn-wissen.de/index.php/Avr#Die_Fusebits)


> kann man dadurch etwas einschleusen, was die davor installierte
> Firmeware ausliest?

Kann man; gibt aber nen einfachen "Trick":
Sobald ein Kommando zum Schreiben einer Page kommt: erst mal gesamten 
App.Bereich löschen, danach erst die Page schreiben. (gelöscht werden 
muss die ja vor dem Schreiben sowieso)
Gast #1515838
Lesenswert?

> Ich schätz, dass BLB0 den Sinn des Bootloaders "zerstört", da er ja
Zugriff auf die App. Section verbietet (prohibited)

Du hast Recht, meine Bits tun es doch nicht. Hatte wohl was falsches 
getestet.

Antwort schreiben

Bitte melde dich an, um einen Beitrag zu schreiben.

oder

Mit Google-Account einloggen

Die Registrierung ist kostenlos und dauert nur eine Minute.

Jetzt registrieren