Segger Ozone Debugger und die globalen Variablen

OP (Firma: fritzler-avr.de) #5457158
Lesenswert?
• ▲
▼
Hier verhält sich der Ozone Debugger von Segger etwas komisch (v2.56r).
Wenn ich den öffne und ein elf lade und es auf den µC übertrage, dann 
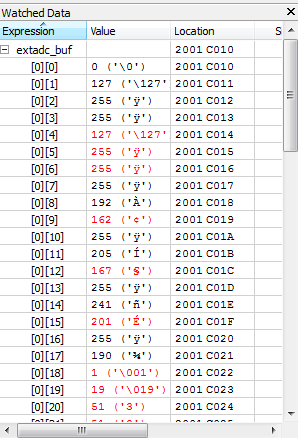
kann ich mir im Watch die globale Varibale "static volatile uint8_t 
extadc_buf[2][19+15];" wunderbar ansehen.

Wenn ich außerhalb von Ozone das Projekt neucompiliere wegen einer 
kleinen Änderung, dann erkennt Ozone, dass die elf geändert wurde.
Dann gibts ein kleines Auswahlfenster ob ich das Programm flashen will 
und damit weiterdebuggen will.
Da klickt man ja gerne auf ja ;)

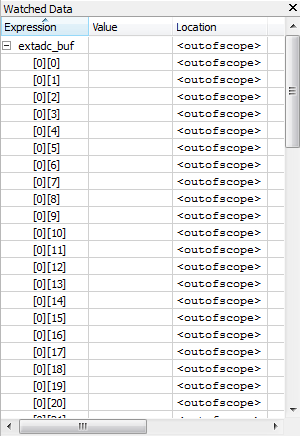
Nur ist dann plötzlich die Variable out of scope im watch (siehe 
Bilder).
Alles andere geht wie duchsteppen und breakpoints setzen.

Öffne ich den Ozone neu mit der neucompilierten elf, dann gehts wieder.
Es ist also ein reproduzierbares phänomen.

Compiliert ist es mit -g3 und -O0.

Hat da wer ne Idee?
Angehängte Dateien:

Antwort schreiben

Hinweis: der ursprüngliche Beitrag ist mehr als 6 Monate alt. Bitte hier nur auf die ursprüngliche Frage antworten, für neue Fragen einen neuen Beitrag erstellen.

Formatierung
  • [c]C-Code[/c]
  • [code]Code in anderen Sprachen, ASCII-Zeichnungen[/code]
  • [math]Formel in LaTeX-Syntax[/math]
  • [[Titel]] – Link zu einem Artikel
  • Verweis auf einen anderen Beitrag: Rechtsklick auf dessen Beitrags-ID (#8078628), „Adresse kopieren“, in den Text einfügen

Mehr zur Formatierung

Längeren Sourcecode als Anhang, nicht in den Text. JPG nur für Fotos und Scans; Zeichnungen und Screenshots als PNG oder GIF. Siehe Bildformate.

Schon registriert? Anmelden

Wird nicht angezeigt. Wir schicken dir einen Link; sobald du damit bestätigst, erscheint dein Beitrag.

Mit dem Abschicken legst du einen kostenlosen Account an und erkennst die Nutzungsbedingungen und die Datenschutzerklärung an.