Wie kann ich verhindern, dass beim Booten von einer CD
(Linux,Windows,etc...) eine Meldung kommt und sagt dass nicht
gebootet/installiert werden kann? Mein Betriebssystem ist WIndows7 Prof.

Ich brauche das weil neulich jemand mein Passwort über Linux geknackt
hat, egal wie er das gemacht hat, ich will halt nur nicht dass so etwas
jemals wieder passiert.

Ich bin bereit alles zu lernen was ich dazu brauche. Ich kann
programmieren (VSC#2008), beschäftige mich shcon lange mit MC und habe
eine Ausbildung als Elektrotechniker.

Ein paar Stichworte würden mir genügen.

Gruß Rudi
GGaasstt schrieb:> Bei hinreichend geringer krimineller Energie kann auch ein BIOS-Passwort
das ist gut, werd ich gleich mal schaun.
GGaasstt schrieb:> + Schloss am PC-Gehäuse ausreichen.
Ich hab nen Laptop, also die Festplatte passt da nicht überall hinein,
zum Glück.
EIns noch, ein Freund von mir hat mal Windows über eine Taste als Admin
gestartet ohne ein PW eingeben zu müssen, und er hat das PW dann auch
geändert. Irgendeine F Taste war das, die hat er sehr oft gedrückt.
Was lässt sich denn dagegen machen?

Gruß Rudi
> Ja das kann man aber wieder einschalten

Dann hilft nur CD-Laufwerk ausbauen, dabei gleich noch sämtliche SATA-
und IDE-Steckplätze mechanisch zerstören, ebenso alle USB-Buchse und
USB-Anschüsse auf dem Mainboard. Sicherheitshalber auch noch alle PCI-,
PCIe- und ISA-Steckplätze unbrauchbar machen. Dann noch - so vorhanden -
die Netzerkbuchse zukleistern.

Zuletzt noch die vorhandene Festplatte ans Gehäuse schweissen und
selbiges danach ebenfalls schweissend versiegeln. Und dann ab damit in
einen Tresor.

Du glaubst mir nicht? Das solltest Du aber. Wer physisch Zugriff (da
schließe ich ausdrücklich auch destruktiven mit ein) auf einen Rechner
hat, dem stehen alle Tür und Tore offen. Wenn Du verhindern willst, dass
jemand Unsinn anstellt, dass ist die allererste Maßname das System zu
verschlüsseln. Und zwar richtig, nicht nur so Kinderkram. Selbstredend
mit einem anständigen Passwort gesichert.

Alles andere ist bestenfalls nutzlos. Backup nicht vergessen.
g457 schrieb:> Und zwar richtig, nicht nur so Kinderkram.
Wie kann ich mein System kinderkram mäßig verschlsseln? Vermutlich
meinst du dass das PW zu kurz ist oder so?
g457 schrieb:> Selbstredend> mit einem anständigen Passwort gesichert.
Ja aber wieso schreib dann GAST sowas?
GGaasstt schrieb:> Bei hinreichend geringer krimineller Energie
Was kann denn noch passieren wenn ich ein super sicheres langes PW fürs
Bios reinmach?
Jetzt kommt gleich einer daher und sagt man kann auch das Bios knacken.
TPM

TrustedPkattformModule.

Gibt's auf aktuellen Mittelklasse-Mainboards von bspw. Gigapyte. Ich zum
Bleistift habe das P55A-UD5 Das hat 'nen TPM.

Das bedeutet, dass das komplette System angeschlossen sein muss, das der
Chip "kennengelernt" hat, damit er deine verschlüsselten Platten
freigibt. Funktioniert herrlich mit dem Windows/-Bitlocker zusammen.

Bei der Richtigen Einstellung hast du drei Versuche, dein Passwort
einzugeben und kannst dann wahlweise deinen kompletten Daten winkewinke
sagen oder nur noch mit einem x-Stelligen Wiederherstellungsschlüssel
ran. Echtw as für Paranoide. Aber auch das kann man knacken. Alles eine
Frage des Aufwands. Aber für Privatpersonen wird's hier schon schwierig,
denn selbst wenn man die Platten ausbaut haben sie nur Datenmatsch
drauf, da sie verschlüsselt sind.

Weniger Paranoid ist die einfache Verschlüsselung der relevanten Daten
auf einer Extraplatte durch BitLocker oder TrueCrypt. Dann kann man an
dein System aber an nix spannendes.
Testfall schrieb:> Bei der Richtigen Einstellung hast du drei Versuche, dein Passwort> einzugeben und kannst dann wahlweise deinen kompletten Daten winkewinke> sagen oder nur noch mit einem x-Stelligen Wiederherstellungsschlüssel> ran.
Ja aber nur wenn man von CD Booten will oder irgendetwas im Bios
umstellen will und nicht bei jedem Hochfahren oder?
Testfall schrieb:> Weniger Paranoid ist die einfache Verschlüsselung der relevanten Daten> auf einer Extraplatte durch BitLocker oder TrueCrypt.
Naja also von denen hab ich schon was gehört und manche Kollegen von mir
sagen das ist ein Mist, aber ok wenn ich jetzt an den einen denk der
Windows über ne F Taste geknackt und das PW verändert hat dann glaibe
ich das.
ALso wenn ich ein riesenfettes Master PW für Bios anlege dann kann nixx
passieren? Auch wenn das FBI meinen PC knacken will?
Gruß Rudi
Rudi schrieb:> Was kann denn noch passieren wenn ich ein super sicheres langes PW fürs> Bios reinmach?> Jetzt kommt gleich einer daher und sagt man kann auch das Bios knacken.
Nein aber im allgemeinen kann man das BIOS über einen Jumper oder
sonstiges auf die Auslieferungswerte zurücksetzen. Sonst wäre jedes
Mainboard für die Tonne wenn Du das Biospassword nicht mehr weisst.
Allerdings musst Du wissen wo Du was machen musst und musst den Rechner
i.a. aufschrauben.
Insofern nützt das nur etwas bei "hinreichend geringer krimineller
Energie" ist aber sicherer als gar nichts tun.
Wenn Du nur verhindern willst daß jemand mal schnell unbeaufsichtigt von
USB oder DVD Deinen Rechner bootet, dann ist das Diablen im Bios plus
Passwortschutz schon ganz ok.
Wenn Du Deine Daten zuverlässiger schützen willst dann musst Du schon
deine Platten verschlüsseln (Siehe Beitrag oben)
Udo Schmitt schrieb:> Nein aber im allgemeinen kann man das BIOS über einen Jumper oder> sonstiges auf die Auslieferungswerte zurücksetzen.
hah, war eh klar, wieso kann Microsoft denn kein deppensicheres System
entwickeln?
Andererseits könnte ich ein anderes Bios suchen, oder ein eigenes
schreiben. Brauche zwar sicher länger dafür aber das Problem hätte ich
damit für immer gelöst.
Nein, Spaß beiseite, danke erstmals für die Infos. Werd mich mal
informieren.
Gruß Rudi
> Wie kann ich mein System kinderkram mäßig verschlsseln? Vermutlich> meinst du dass das PW zu kurz ist oder so?
PW zu kurz ist zwar auch grob dämlich ähm sträflich, aber das meinte ich
hier nicht. Ich habs tatsächlich mal erlebt, dass jemand routinemäßig
mit einer monoalphabetischen Substitution verschlüsselt hat und sicher
war, dass das sicher ist. "Schlüssel"länge war immerhin ein Zeichen. EIN
EINZELNES Zeichen. Sowas ist Kinderkram, das hält mit viel GLück den/die
neugierige/n Lebensabschnittsgefährten/in vom zufälligen
Erkenntnisgewinn ab..
Testfall hats schon genannt: Z.B. TrueCrypt [1] schützt vor solchen
Patzern. Aber wie schon gesagt: Backup nicht vergessen, man kann sich da
auch ganz leicht selbst ins Knie schießen.
[1] http://de.wikipedia.org/wiki/TrueCrypt
Rudi schrieb:> hah, war eh klar, wieso kann Microsoft denn kein deppensicheres System> entwickeln?
Da kann Microsoft mal tatsächlich wenig dafür, die entwickeln keine
Biosse und keine Hardware.
Du kannst ja auf deinem Mainboard die Leiterbahn von dem Jumper
unterbrechen, das merkt dann so schnell keiner.
Oliver Stellebaum schrieb:> Truecrypt auf der Systemplatte. Dicht.
Ich bin mir gar nicht sicher, was Rudi J wirklich will.
Der Titel des Threads lautet Verhindern dass OS installiert werdenkann in seinem Eingangspost bestätigt er das, will aber später, dass
niemand sein Windows-Passwort mit Linux ausspäht.
Wie auch immer das Windows-Passwort ausspähen geschehen sein soll...
Zumindest gegen das drüber-installieren dürfte TrueCrypt vermutlich
nicht helfen.
Rudi schrieb:> Udo Schmitt schrieb:>> Nein aber im allgemeinen kann man das BIOS über einen Jumper oder>> sonstiges auf die Auslieferungswerte zurücksetzen.> hah, war eh klar, wieso kann Microsoft denn kein deppensicheres System> entwickeln?
MS baut keine PCs und entwickelt auch kein BIOSe.
Die magische 'F-Taste' wird vermutlich F8 sein. Damit kannst du in eine
Auswahlliste gelangen um Windows im Abgesicherten Modus zu starten. Dir
steht dann vorübergehend das Benutzerkonto 'Administrator' zur
Verfügung.
Dieses Konto wird selten mit einem Passwort versehen und du kannst damit
jedes andere Benutzerpasswort resetten.
Um missbrauch zu verhindern kannst du bei der Windowsinstallation dieses
Passwort setzen. Ich hab leider keine Ahnung wo und wie man es
nachträglich ändern kann.
Udo Schmitt schrieb:> Du kannst ja auf deinem Mainboard die Leiterbahn von dem Jumper> unterbrechen, das merkt dann so schnell keiner.
Mag sein. Soweit ich weiß hilft gegen das 'Vergessen' des BIOS Passworts
auch das kurzzeitige entfernen der Backup-Batterie...
Wiki schrieb:
>Container [Bearbeiten]>TrueCrypt kennt drei Arbeitsweisen im Umgang mit verschlüsselten Daten:> 1. Ein ganzes Gerät (beispielsweise eine Festplatte) wird verschlüsselt. >Das
führt dazu, dass Betriebssysteme das verschlüsselte Gerät als nicht >initialisiert
ansehen und u.U. zur Partitionierung raten, solange das Gerät >nicht gemountet
ist. Außerdem werden vorhandene Daten bei der >Verschlüsselung überschrieben
(ausgenommen bei der Verschlüsselung der >Systemplatte).
Wieso werden Daten bei dem Verschlüsseln überschrieben? Ich wüsste nicht
was für ein Sinn das haben soll.
Weiß das irgendeiner von euch?
Gruß Rudi
>Ich hab leider keine Ahnung wo und wie man es>nachträglich ändern kann.
Im abgesicherten Modus starten und in der Benutzerverwaltung des
Administratoraccounts das Passwort setzen. Wie bei jedem anderen
Account.
Udo Schmitt schrieb:> Du kannst ja auf deinem Mainboard die Leiterbahn von dem Jumper> unterbrechen, das merkt dann so schnell keiner.
Ich befürchte kaum dass es nur einen Jumper auf mein Mainboard geben
wird.
... ... ... schrieb:> MS baut keine PCs und entwickelt auch kein BIOSe.
Nun ja, andererseits kann ich sagen, wenn ich von Windows auf ein Linux
System zugreifen will haut das auch nicht hin, aber umgekehrt wualla.
Silvan König schrieb:> Dieses Konto wird selten mit einem Passwort versehen und du kannst damit> jedes andere Benutzerpasswort resetten.> Um missbrauch zu verhindern kannst du bei der Windowsinstallation dieses> Passwort setzen. Ich hab leider keine Ahnung wo und wie man es> nachträglich ändern kann.
Ja ich glaub ich weiß was du meinst. Dueses Passwort habe ich auc bei
der Reparatur von einem XP Rechner eingeben müssen. Und ist wirklich so,
dass dieses Passwort fast nie erstellt wird, denn es wird einmal
abgefragt ob es ein Administrator Passwort geben soll und zwar bei dem
ersten Hochfahren von Windows nach der Installation.
Silvan König schrieb:> kurzzeitige entfernen der Backup-Batterie...
Was ist eine Backup Batterie?
Gruß Rudi
Wenn er gar nicht ins Bios kommt, weil Bios schon mit PW "irgendwas234"
geschützt ist, kann er NOCH kein System starten, aber Deine HD mitnehmen
oder Bios rücksetzen. Daher ist Verschlüsslung manchmal nützlich.
Manchmal auch nicht, besonders wenn man das PW vergessen hat oder ein
Fehler auftritt.
Bei Laptops befindet sich der Jumper für das Bios des öfteren(natürlich
nicht immer) unter der Tastatur:)
2Minuten maximal, dann ist ein Bios-Passwort Geschichte.

Um dein erwähntes FBI von den Daten deiner Platte fernzuhalten wird dir
aber außer Physikalische Zerstörung der Platte nicht viel bleiben. Die
beschäftigen sich nämlich etwas mehr damit an Daten wieder ranzukommen,
wie die meisten Normalsterblichen um ihre Daten zu verschlüsseln ;)

Um allerdings einfach nur n neugierigen und rumalbernden Kollegen davon
abzuhalten, dein Windows-Passwort auszulesen dürfte ein 08/15
Bios-Passwort + Einstellung, dass nur von der Systemplatte gebootet wird
ausreichen;)
Max schrieb:> Bei Laptops befindet sich der Jumper für das Bios des öfteren(natürlich> nicht immer) unter der Tastatur:)> 2Minuten maximal, dann ist ein Bios-Passwort Geschichte.>> Um dein erwähntes FBI von den Daten deiner Platte fernzuhalten wird dir> aber außer Physikalische Zerstörung der Platte nicht viel bleiben. Die> beschäftigen sich nämlich etwas mehr damit an Daten wieder ranzukommen,> wie die meisten Normalsterblichen um ihre Daten zu verschlüsseln ;)>> Um allerdings einfach nur n neugierigen und rumalbernden Kollegen davon> abzuhalten, dein Windows-Passwort auszulesen dürfte ein 08/15> Bios-Passwort + Einstellung, dass nur von der Systemplatte gebootet wird> ausreichen;)
ok, werde ich so machen, aber dass das nicht sicher ist macht mir
sorgen, meine Kollegen kennen sich ja auch mit PCs aus, aaaabbber nein,
es wird wohl keinen anderen Weg geben.
Gruß Rudi
Rudi schrieb:> Was ist eine Backup Batterie?http://en.wikipedia.org/wiki/Backup_battery#Computers
Gibts leider net auf Deutsch.
Das wichtigste:
- versorgt die RTC (Real Time Clock) wenn der PC ausgeschaltet ist (wäre
doof die Uhr bei jedem Start neu stellen zu müssen ^^)
- Versorgt das BIOS RAM mit Strom, damit das BIOS die Einstellugen nicht
vergisst
Dass heißt: Batterie entfernt = Einstellungen (inkl. PW) + Uhr verloren
Silvan König schrieb:> - versorgt die RTC (Real Time Clock) wenn der PC ausgeschaltet ist (wäre> doof die Uhr bei jedem Start neu stellen zu müssen ^^)
aha, ja versteh schon
Silvan König schrieb:> - Versorgt das BIOS RAM mit Strom, damit das BIOS die Einstellugen nicht> vergisst
das war mir nicht bekannt
Silvan König schrieb:> Dass heißt: Batterie entfernt = Einstellungen (inkl. PW) + Uhr verloren
Verdammt, naja soweit würden die aber nicht gehen.
Danke jedenfalls
SEASSSS
Rudi schrieb:> Wiki schrieb:>>Container [Bearbeiten]>>>TrueCrypt kennt drei Arbeitsweisen im Umgang mit verschlüsselten Daten:>>> 1. Ein ganzes Gerät (beispielsweise eine Festplatte) wird verschlüsselt. >Das> führt dazu, dass Betriebssysteme das verschlüsselte Gerät als nicht >initialisiert> ansehen und u.U. zur Partitionierung raten, solange das Gerät >nicht gemountet> ist. Außerdem werden vorhandene Daten bei der >Verschlüsselung überschrieben> (ausgenommen bei der Verschlüsselung der >Systemplatte).>> Wieso werden Daten bei dem Verschlüsseln überschrieben? Ich wüsste nicht> was für ein Sinn das haben soll.> Weiß das irgendeiner von euch?
Eigentlich ganz einfach: Wenn vorher wichtige Daten auf der Festplatte
waren, soll es nachher nicht mehr möglich sein mit Datenrettungstools
ala Ontrack Data Recovery, diese wiederherzustellen.
Anderes Szenario:
Das Dateisystem legt Dateien, je nach Länge und System, in mehreren
Blöcken auf der Festplatte ab, die bspw. nicht immer hintereinander
liegen müssen. Fällt dem System beim nächsten Schreiben auf, dass es die
Datei jetzt zusammenhängend schreiben kann, wird es dies u.U. tun.
Problem:
Damit's schneller geht, werden die nun nicht mehr benötigten Blöcke nur
als unbelegt markiert, aber nicht überschrieben. Auch beim Löschen von
Dateien wird so verfahren. Entsprechende Tools können aus diesen Resten
u.U. wieder das "Original" rekonstruieren.
Weiteres Problem, insbesondere bei den z.B. in SSD verbauten
Flashspeichern: Die Blöcke können nicht beliebig oft beschrieben werden.
D.h. irgendwann kopiert der Controller diese Blöcke von sich aus um und
markiert diese als unbenutzbar, was aber nicht heißt das man die Daten
nicht mehr lesen könnte.
Wer paranoid genug ist, nimmt deshalb nur fabrikneue Laufwerke...
> Gruß Rudi
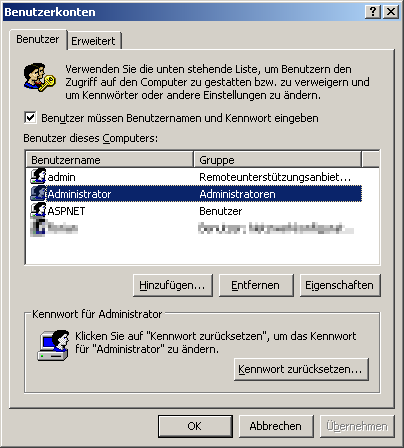
Was soll der Käse mit dem Admin Passwort?
Rechte Maustaste auf Arbeitsplatz, Verwalten, Nutzer.
Dem normalen angemeldeten Benutzer die Adminrechte entziehen (das das
niemand macht ist nämlich der größte Fehler). Bei nächsten Anmelden gibt
es dann auch im Anmeldebildschirm den Admin. Einfach anmelden und über
Systemsteuerung/Benutzer das Passwort setzten.
Solange ein normal angelegter Benutzer Adminrechte hat wird der Admin
nicht im Anmeldebildschirm angezeigt.

Torsten
Bei einem ThinkPad kann man das BIOS Passwort nicht mehr so einfach
durch Jumper oder Batterie rumwurschteln resetten, da ist das Mainboard
einfach im Eimer.
Eine ordentliche Verschlüsselung knackt auch eine FBI/NSA oder was auch
immer nicht ohne Kenntnis des Schlüssels. Glücklicherweise wurde das ja
vor kurzem auch bewiesen.
Lieber Rudi! Du hast zwar wenig Ahnung vom Computer, aber lies bitte die
Beschreibung zu deinem Laptop. Im BIOS kannst du genug einstellen, das
niemand ran kann. Und auch Laptopplatten können mehr verschlüsselt
werden als es manchen lieb ist. Und an alle, die hier schlau vom C-MOS
geredet haben, bei Lappis ist das Passwort im Flash abgelegt. Da kommt
man nur ran, wenn man den Flash umprogrammieren kann.
Aber vergiß nicht, alles aufzuschreiben. Sonst stehst du selbst vor der
Tür und kommst nicht rein.
Und warum sollen die Kollegen so schlecht sein? In der Firma können sie
auch übers Netz dich ärgern. Schließ Frieden mit ihnen und sie lassen
deinen Computer in Ruhe.
Michael_ schrieb:> Lieber Rudi! Du hast zwar wenig Ahnung vom Computer, aber lies bitte die> Beschreibung zu deinem Laptop. Im BIOS kannst du genug einstellen, das> niemand ran kann. Und auch Laptopplatten können mehr verschlüsselt> werden als es manchen lieb ist. Und an alle, die hier schlau vom C-MOS> geredet haben, bei Lappis ist das Passwort im Flash abgelegt. Da kommt> man nur ran, wenn man den Flash umprogrammieren kann.> Aber vergiß nicht, alles aufzuschreiben. Sonst stehst du selbst vor der> Tür und kommst nicht rein.> Und warum sollen die Kollegen so schlecht sein? In der Firma können sie> auch übers Netz dich ärgern. Schließ Frieden mit ihnen und sie lassen> deinen Computer in Ruhe.
Lieber Michael! Wieso musst du den Thread so verunstalten?
>Du hast zwar wenig Ahnung vom Computer
nah wenn du meinst...
>aber lies bitte die> Beschreibung zu deinem Laptop. Im BIOS kannst du genug einstellen, das> niemand ran kann.
Kennst du etwa mein Beios?
Michael_ schrieb:> Und warum sollen die Kollegen so schlecht sein? In der Firma können sie> auch übers Netz dich ärgern.
nicht wenn mein PC abgedreht ist, außerdem wie kommst du darauf dass ich
in ner Firma bin?
Du benutzt sicher Linux richtig?
D. I. schrieb:> Eine ordentliche Verschlüsselung knackt auch eine FBI/NSA oder was auch> immer nicht ohne Kenntnis des Schlüssels. Glücklicherweise wurde das ja> vor kurzem auch bewiesen.
Im Zweifelsfall lässt sich jedes Passwort mit
Gummischlauch-Kryptoanalyse knacken...
Ja, knacken lässt sich alles. Sicher ist nichts.

Einziges Problem: Unter Umständen braucht man mehrere Jahre zum Knacken.
Und einer dieser Umstände ist - und das ist nebenbei für Windowes7
Professional/Enterprise/Ultimate Benutzer erstaunlich komfortabel - das
Onboardmittel BitLocker.

Einmal die Platte verschlüsselt und PIN oder Schlüsseldatei (USB-Stick
am Kettchen um den Hals - Ich kenne nen Typen, der das durchzieht mit
'nem SuperTalent-USB-Stick ... sieht schmuck aus und ist Wasserdicht)
und oder TPM eingerichtet und das System ist erstmal ohne diese
Schlüssel unstartbar.

Wenn auf der Platte jetzt die Baupläne von Osamas Sommerresidenz sind,
dann werden ein oder mehrere nete Herren zu Besuch kommen und wahlweise
den Rechner mitnehmen und mittels Supercomputer aufwändigst
entschlüsseln oder dem Benutzer langsam diverse Körperteile abtrennen,
bis sie das Passwort haben, oder - und das wird am kompliziertesten sein
- 'nen netten Microsoft-Repräsentanten dabei haben, der in einem schönen
kleinen Köfferchen das Masterpasswort für alle Win-Rechner hat dabei
haben. Die letzte Möglichkeit würde Big M zwar leugnen bis Google ein
netter Konzern im Auftrag des Datenschutzes geworden ist, aber mir kann
keiner erzählen, dass die sich nicht ihre Hintertürchen eingebaut haben.

Die Alternative zu diesem ganzen Mist ist ein Heftchen, in das alle
Atombombenbaupläne etc. geschrieben werden, das dann unter der
Schreibtischplatte in einem Holzfarbenen Umschlag hängt. Da sucht
nämlich heute keiner mehr nach Daten.
Testfall schrieb:> Um dein erwähntes FBI von den Daten deiner Platte fernzuhalten wird dir> aber außer Physikalische Zerstörung der Platte nicht viel bleiben. Die> beschäftigen sich nämlich etwas mehr damit an Daten wieder ranzukommen,> wie die meisten Normalsterblichen um ihre Daten zu verschlüsseln ;)
Ist eine Urban Legend,
http://blog.fefe.de/?ts=b2d967a0
Max schrieb:> Um dein erwähntes FBI von den Daten deiner Platte fernzuhalten wird dir> aber außer Physikalische Zerstörung der Platte nicht viel bleiben.
Vor einigen Wochen wollte ich eine Festplatte sauber löschen und bin auf
das folgende Tool gestossen, welches mir einen guten Eindruck
hinterliess:
http://www.dban.org/
Hey carrotindustries, hast meinen Namen oder die Zitate verwechselt?
Meinst du, dass es eine Legende ist, das so eine Verschlüsselung sicher
ist, oder soll es eine Legende sein, dass Big M Masterpasswörter hat?
Ich werde nicht ganz schlau draus, muss ich zugeben, zumal ich
"> Um dein erwähntes FBI von den Daten deiner Platte fernzuhalten wird
dir
> aber außer Physikalische Zerstörung der Platte nicht viel bleiben. Die> beschäftigen sich nämlich etwas mehr damit an Daten wieder ranzukommen,> wie die meisten Normalsterblichen um ihre Daten zu verschlüsseln ;)"
nie gesagt habe, jedoch die Ansicht teilweise teile. Vllt. nicht das FBI
und vllt. nicht heute, aber früher oder später kriegt man alles klein.
Interessant sind auch die Überlegungen zum RAM-Freezing, wobei das dann
echt größtenteils paranoider Quatsch ist.
Machbar heißt nicht dauernd gemacht.
>> Und warum sollen die Kollegen so schlecht sein? In der Firma können sie> auch übers Netz dich ärgern.>nicht wenn mein PC abgedreht ist, außerdem wie kommst du darauf dass ich>in ner Firma bin?
Weil in deiner Wohnung wohl niemand deinen Laptop verändert (außer
Geheimdienste).
Zum Bios im Laptop- die sind in der Regel wesentlich besser geschützt,
da man sie besser mausen kann.
Ich hab gerade einen DELL C610 8 Jahre alt hier. Ich komme zwar ins
BIOS, kann es aber nicht verändern. Nur über die Umprogrammierung des
24C02 wird es gehen. Bei Fujitsu kannst du das Board wegwerfen. Alle
neuen Laptop haben eine hohe Sicherheit gegen Datenklau. Man muß sie nur
anwenden. Das hat aber alles noch nichts mit dem Betriebssystem zu tun.
Deren Sicherheit kommt extra.
Testfall schrieb:> Hey carrotindustries, hast meinen Namen oder die Zitate verwechselt?> Meinst du, dass es eine Legende ist, das so eine Verschlüsselung sicher> ist, oder soll es eine Legende sein, dass Big M Masterpasswörter hat?
War vllt. ein wenig minderverständlich ausgedrückt. Die Urband Legend
bezog sich auf das Zitat.
=> Um seine Daten auch vpn den bösen Geheim- u. Nachrichtendiensten
fernzuhalten genügt TrueCrypt + sicheres/langes Passwort vollkommen.
An den TS: welch unglaublich wichtigen Daten befinden sich auf Deinem
Rechner? Vermutlich handelt es sich nur um wenige Dateien. Ich würde an
Deiner Stelle einfach nur diese Dateien verschlüsseln. Das reicht für
Normalsterbliche vollkommen aus (vorausgesetzt ist ein brauchbares
Passwort).
Silvan König schrieb:> Das wichtigste:> - versorgt die RTC (Real Time Clock) wenn der PC ausgeschaltet ist (wäre> doof die Uhr bei jedem Start neu stellen zu müssen ^^)
Ich kann mich noch an alte PCs erinnern, wo DOS bei jedem Booten nach
der Uhrzeit gefragt hat, weil es keine RTC gab.
Rudi schrieb:> Michael_ schrieb:>> Und warum sollen die Kollegen so schlecht sein? In der Firma können sie>> auch übers Netz dich ärgern.>> nicht wenn mein PC abgedreht ist, außerdem wie kommst du darauf dass ich> in ner Firma bin?
Deine Kollegen ärgern dich zuhause? Brechen die bei dir ein oder geben
sie beim Videoabend vor, aufs Klo zu gehen, um dann heimlich dein
Paßwort zu ändern?
> Du benutzt sicher Linux richtig?
Deine Vorurteile scheinen größer zu sein, als deine Notwendigkeit für
Verschlüsselung.
>Testfall hats schon genannt: Z.B. TrueCrypt [1] schützt vor solchen>Patzern. Aber wie schon gesagt: Backup nicht vergessen, man kann sich da>auch ganz leicht selbst ins Knie schießen.
Da Truecrypt mit dem OS läuft, lässt es sich auf dem vom Threadersteller
beschrieben Weg genauso korrumpieren. Der Aufwand ist nur sehr viel
höher aber ein Experte kann das. Das Problem ist, dass du niemandem
physikalischen Zugang zu deinem Computer erlauben darfst. Auch mit
Verschlüsselung nicht!
>Zum Bios im Laptop- die sind in der Regel wesentlich besser geschützt,>da man sie besser mausen kann.>Ich hab gerade einen DELL C610 8 Jahre alt hier. Ich komme zwar ins>BIOS, kann es aber nicht verändern. Nur über die Umprogrammierung des>24C02 wird es gehen. Bei Fujitsu kannst du das Board wegwerfen. Alle>neuen Laptop haben eine hohe Sicherheit gegen Datenklau. Man muß sie nur>anwenden.
Das Bios-Passwort lässt sich auch durch das Betriebssystem löschen oder
sogar auslesen. Da macht auch dein Laptop keine Ausnahme. Viele
Hersteller sind sich über ihre Sicherheitslücken gar nicht im Klaren.
Z.B. führen viele BIOS-Hersteller keine Redundanzeliminierung beim
Speichern der Tasten durch. Die speichern einfach 16 (8-bit)Ascii-chars
und verwenden die dann als 128 bit Schlüssel. Die Sicherheit beträgt
dann aber häufig nur 80-96bit. Solche Schwächen findet man vielfach und
sie können schnell "tödlich" sein.
Für den Threadersteller empfehle ich das Bios-Passwort und das
verschliessen (z.b. in einem Schrank) oder versiegeln des
Computergehäuses. Bootlaufwerke müssen abgestellt werden. Für Kindereien
reicht das.
>Das Bios-Passwort lässt sich auch durch das Betriebssystem löschen oder>sogar auslesen. Da macht auch dein Laptop keine Ausnahme.
Na dann mach mal!
Hab nur das gefunden. Andere Password-Infos waren Fehlanzeige.
Gut, ich bin Normalverbraucher und kein Hacker.
http://www.youtube.com/watch?v=5JqB4lkVxkA
Eigentlich ist es nur interessehalber, ich hab nur ein Touch-Pad für
einen C640 gebraucht.