Hallo Freunde,
 ich habe ein Problem. Auf meinem Notebook befindet sich ein Virus.
Ich verwende Windows 7 Prof. Und AVG 2012Free.
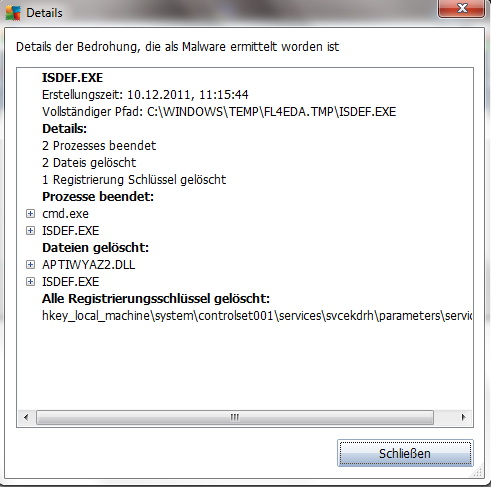
Seit Gestern bekomme ich immer wider Meldungen wie im Anhang
dargestellt.
Ich habe bereits das System mit einer Live Cd gescant aber der Virus
wurde nicht gefunden kann mir jemand helfen diesen Virus wider
loszuwerden?

Danke für Eure Hilfe

Lambrecht
Pauschal gesagt, gibt es nicht nur einen Virenscannerhersteller auf
dieser Welt, der Tools zum Entfernen produziert (siehe Heise.de).

Wenn diese .exe schon bekannt ist, könnte man sie auch SUCHEN und mit
einer anderen Endung .xyz unausführbar machen. Sie kann auch MEHRFACH
auftauchen! Das wird aber keinen endgültigen Erfolg bringen solange das
EINFALLSTOR des Übels noch nicht bekannt ist. Cache und temporäre
Verstecke löschen.


Im schlimmsten Fall spielst Du das komplette (schreibgeschützte)Backup
von der Zeit vor dem Virus wieder ein und bist einn glücklicher Mensch
sobald alle frischen SIcherheitsupdates gelaufen sind.
oszi40 schrieb:> Im schlimmsten Fall spielst Du das komplette (schreibgeschützte)Backup>> von der Zeit vor dem Virus wieder ein und bist einn glücklicher Mensch>> sobald alle frischen SIcherheitsupdates gelaufen sind.
Bei diesem Spruch ernte ich immer dumme Gesichter
@ oszi40 , Übung macht den Meister und ohne Probleme wäre die Welt nur
halb so interessant.
Zeige mir bitte den, der regelmäßig ein Backup vor dem Crash oder
Virenbefall hat!

@ Lambrecht, es gibt auch kostenlose Sofort-Online-VirenScanner, wenn du
einen Onlinezugang auf dem PC hast.
Aber der wird wohl gegeben sein, bei dem Problemchen.
Matthias schrieb im Beitrag #2452974:
> Denkt darüber nach!
1. Linux schützt auch nicht vor Viren. Wenn alle Linux hätten, dann
   hättest du dasselbe Problem.
2. Unter Wine kann man nicht zocken.
Ja mei...manchmal geht ein neues aufsetzen schneller,und in Zukunft
sollte man sich schon ein Backup leisten.Mein BS befindet sich auf einer
Festplatte und die ist noch ohne Netkontakt.Damit clone ich meine
Arbeitsplatte.Bei Verdacht auf Virenbefall tue ich gar nicht lange rum
und werfe mein Clonzilla an.Viren sind nicht schön ,aber jagen mir
keinen Schrecken mehr ein.Gerade die vielen Apps die es da gibt bergen
schon ein großes Risiko...jetzt auch bei Handy und co.
Matthias schrieb im Beitrag #2452974:
> Warum sind alle so bescheuert und verwenden kostenlose Virenscanner???

Gegenfrage: Warum bist du der Meinung, dass kostenpflichtige Scanner
besser sind? Ich kann jetzt genauso aufführen, dass ich mir vor einigen
Jahren mit einem kostenpflichtigen Scanner auch schon etwas eingefangen
habe, seit einem Wechsel auf den kostenlosen Scanner eines anderen
Herstellers aber keine Probleme mehr hatte.

Und jetzt? Kostenpflichtige und kostenlose Scanner verbieten? Ich weiß
einen viel besseren Ansatz, der fällt auch sehr gut in das Deutsche "Wir
verbieten alles was nicht passt"-Schema:

Wir verbieten einfach Viren, Würmer und Trojaner. Damit sind alle
Probleme aus der Welt und wir können alle friedlich auf unseren saftig
grünen Wiesen tanzen und Schäfchenwölkchen anschauen.

So, zum Thema:
Dass die entsprechende Virenmeldung trotz Entfernung immer wieder kommt
deutet darauf hin, dass die eigentliche Schadsoftware irgendwo anders
stecken muss und die entsprechenden Dateien z.B. bei jedem Neustart neu
erzeugt. Mitunter muss es sich aber auch nicht unbedingt um
Schadsoftware handeln sondern um irgendeine andere Software, welche
aufgrund der Heuristiken des Virenscanners als Bedrohung identifiziert
wird. Dagegen spricht allerdings die etwas kryptische Bezeichnung der
DLL und des Registry-Schlüssels.

Lösungsmöglichkeiten die ich aktuell sehe:
1. Removal-Tools versuchen, dazu müsste man aber wissen um welchen
Schädling es sich handelt, sollte auch vom Scanner angezeigt werden,
fehlt in der Beschreibung aber
2. Backup einspielen (ja, es gibt Leute die sowas tatsächlich regelmäßig
machen)
3. Rechner neu aufsetzen
Man kann jetzt auch darüber diskutieren, wie sinnvoll ein Schutzprogramm
auf einer kompromittierten Maschine ist...
Samuel K. schrieb:> Matthias schrieb im Beitrag #2452974:>> Denkt darüber nach!> 1. Linux schützt auch nicht vor Viren. Wenn alle Linux hätten, dann> hättest du dasselbe Problem.
Ja, und? Es haben aber nicht alle Linux. Wobei auch diese Aussage Käse
ist, da Unix-Derivate sehr oft in kritischen Systemen zum Einsatz kommt.
Damit meine ich jetzt nicht Prozess-Automatisierung und SCADA, sondern
Infrastruktur, Server und so weiter.
Genauso Käse ist aber die Aussage, 'Linux ist von Haus aus sicher'. Es
ist m.M.n. kaum zu bestreiten, dass frisch aufgesetzte Windows-Boxen
nicht gerade die vorteilhaftesten Standardeinstellungen mitbringen. Aber
ein unbedarfter Benutzer kriegt auch ne Linux-Box recht zügig
zerschossen.
Es gibt aber dann tatsächlich auch ein paar Probleme, die Windows per
Design hat. Seit es dort dynamisches Linken gibt, wuchert ein Gestrüpp
als DLLs vor sich dahin. Eine zentrale Versionierung gibt es nicht,
entsprechend auch keine gezielten Updates -- die gleichen Bibliotheken
werden in etlichen unterschiedlichen Versionen von Programmen
eingeschleppt.
Spiel ein sauberes Backup ein, das ist das einzig Sinnvolle.
oszi40 schrieb:> Wenn diese .exe schon bekannt ist, könnte man sie auch SUCHEN und mit> einer anderen Endung .xyz unausführbar machen. Sie kann auch MEHRFACH> auftauchen! Das wird aber keinen endgültigen Erfolg bringen solange das> EINFALLSTOR des Übels noch nicht bekannt ist. Cache und temporäre> Verstecke löschen.
Ziemlicher Blödsinn, denn selbst wenn die Malware scheinbar bekannt ist,
bedeutet das noch lange nicht, dass nicht noch andere Veränderungen am
System vorgenommen wurden, welche dem Angreifer weiterhin den Zugriff
gewähren. Es könnten z.B. weitere Backdoors installiert worden sein.
oszi40 schrieb:> Im schlimmsten Fall spielst Du das komplette (schreibgeschützte)Backup> von der Zeit vor dem Virus wieder ein und bist einn glücklicher Mensch> sobald alle frischen SIcherheitsupdates gelaufen sind.
Davon ab, dass dieses wohl nicht existieren wird, wie stellst du den
Zeitpunkt der Infektion fest? Wie kannst du garantieren, dass nicht das
Backup auch schon verseucht ist?
Lediglich eine völlige Neuinstallation des Systems bringt Gewissheit,
dass es sauber ist. Nicht mehr, nicht weniger.
roflSven P. schrieb:> Ja, und? Es haben aber nicht alle Linux.
Matthias schrieb im Beitrag #2453035:
> Wer lesen kann, ist kar im Vorteil.Samuel K. schrieb:> Linux schützt auch nicht vor Viren.> Wobei auch diese Aussage Käse> ist, da Unix-Derivate sehr oft in kritischen Systemen zum Einsatz kommt.> Damit meine ich jetzt nicht Prozess-Automatisierung und SCADA, sondern> Infrastruktur, Server und so weiter.
Es geht hier aber nicht um einen Server...
Linux schützt nicht mehr als Windows vor Viren (eher im Gegenteil), nur
Windows ist ein potentielleres Ziel. Das sollte man nicht mit Sicherheit
des Systems verwechseln.
PS: Ich habe nichts gegen Linux - es ist nur für mich ungeeignet.
Matthias schrieb im Beitrag #2452974:
> Warum sind alle so bescheuert und verwenden kostenlose Virenscanner???> Nicht EINER davon schützt vor drive-by-Downloads, welche durch Werbung,> selbst auf seriösen Seiten, eingeschleust werden. Alle verlassen sich> voll auf diesen Pseudo-Schutz, weil ja das Preis-Leistungs-Verhältnis am> besten ist, da kostenlos. Die konsequenzen bekommt man im Ernstfall aber> schnell zu spüren! Meiner Meinung nach müssten solche Fake-Virenscanner> verboten werden. Weil ich keine Lust habe, jedes Jahr 30 Euro oder mehr> bei irgendwelchen Viren- und Virenscanner-Herstellern zu lassen, benutze> ich ein Linux-System. Durch das Fehlen eines Virenscanners habe ich> zudem noch einen enormen Geschwindigkeitsvorteil. Denkt darüber nach!
Schwachfug sondergleichen. Aber wenigstens fällst du auf Werbung rein.
Kein seröser Test (nein, "Fach"zeitschriften, die dauernd was anderes
loben, je nach dem, wer gerade inseriert oder eine Testversion für die
beiliegende CD zur Verfügung stellt, fallen nicht drunter, auch
deswegen, weil die technische Vorbildung der Redaktion eher mau ist)
deckt sich mit deinen Behauptungen. Prinzipbedingt ist der Nutzen eines
Virenscanners sowieso allgemein überschätzt, einerseits schützt gegen
einen Großteil der Gefahren brain.exe, andererseits kann gegen den Rest
ein Virenscanner oder gar eine Personal Firewall nichts ausrichten. Im
übrigen ist beispielsweise Avira immer ganz vorne mit dabei, vor allem
bei seriösen Tests wie av-comparitives.
Du bist ja der lebende Beweis für werbewirksame Aussagen: damit
Schadsoftware, die durch Sicehrheitslücken im Browser heruntergeladen
wurde (drive-by-download), ausgeführt werden kann, muss sie sich
vollständig im RAM oder gar auf der Festplatte befinden. Dort entdeckt
sie aber jeder handelsübliche Virenscanner (vorrausgesetzt, die
Schadsoftware ist bereits in der Signaturdatenbank). Es ist also
keineswegs nötig, den Traffic zu scannen, dadurch wird lediglich der
Netzwerkverkehr gebremst. Auf der anderen Seite ist es wesentlich
effektiver, derartige Angriffe zu verhindern, indem man sichere Software
verwendet und diese regelmäßig updatet. Und spätestens bei der Nutzung
von SSL versagt die pseudosinnvolle Trafficüberwachung sowieso nicht
mehr.
Matthias schrieb im Beitrag #2452994:
> Sondern wollte generell mal zu Nachdenken anregen, ob> es schlimmer ist, Geld für Virenscanner auszugeben, oder unnötige> Gefahren einzugehen, wenn man unbedingt bei Windows bleiben will/muss.
Warum sollte man?
Matthias schrieb im Beitrag #2453035:
> Darum geht es nicht! Es werden auf diese Weise nur zahllose Botnetzwerke> provoziert. Leider gibt es keine Auflagen, welche das Inverkehrbringen> unsicherer Software verbieten. Das wäre das gleiche, wie wenn man im> Auto Airbags nachrüsten würde, welche keine Treibladung enthalten. Dafür> aber kostenlos!
Man könnte meinen, du arbeitest bei einem der großen Hersteller von
Antivirensoftware, oder du glaubst gar selbst was du schreibst.
Begründen kannst du es ja nicht.
Samuel K. schrieb:> Linux schützt nicht mehr als Windows vor Viren (eher im Gegenteil), nur> Windows ist ein potentielleres Ziel. Das sollte man nicht mit Sicherheit> des Systems verwechseln.
Die Argumentation ist immer dieselbe und sie wird vom Wiederholen auch
nicht unbedingt besser. Potentielleres Ziel sicherlich, das würde ich
aber nicht alleine der vermeintlich weiteren Verbreitung zuschieben.
Du hast aber völlig Recht, es geht hier nicht um Server oder
Infrastruktur. Das allergrößte Problem tritt m.M.n. exakt mit
Fertigstellung der Installation auf, nämlich die Standardeinstellungen.
Und das kann man nun drehen und wenden, wie man will, diese
Standardeinstellungen waren bei Windows bislang halt oft ziemlich
unvorteilhaft. Für das Heimnetzwerk war das komfortabel, wenn die Boxen
sofort auf ICMP reagieren oder gar SMB exportieren. Aber fürs Internet
eben nicht.
Das sagt aber rein garnichts darüber aus, ob und wie man die Box
absichern kann, denn das kann man sehr wohl. Die Fürsorge endet aber
leider meistens gleich nach der Installation.
Dafür kann ein System aber nichts, dafür müsste man denjenigen Leuten
aufs Dach machen, die für diese 'Benutzerfreundlichkeit' verantwortlich
sind.
> PS: Ich habe nichts gegen Linux - es ist nur für mich ungeeignet.
Ich mache auch kein Geheimnis draus - ich muss berufsmäßig unter Windows
entwickeln, und das System behindert mich, wo es nur kann :-)
Bitte, kein Grund zum Krieg.
Matthias schrieb im Beitrag #2453078:
> Ich gebs auf. So viel Schwachsinn und Arroganz ist mir hier im Forum> selten untergekommen. Ok. Wenn ihr meint, ihr hättet Euer System fest im> Griff, nur weil "aktuelle" Sicherheitsupdates installiert sind, dann> bitteschön. Aber auch ohne Router, ohne Firewall, ohne> Datenflusskontrolle usw.
Hier war nie die Rede davon, dass ein Router mit NAT oder eine echte
Firewall (nicht der Zonealarm-Mist) nicht seine Berechtigung hätte.
Du hingegen plapperst Werbeaussagen nach, ohne begründen zu können, was
diese Dinge genau bringen sollen. Was auch zeigt, wer hier als einziges
tatsächlich arrogant ist, weil er meint, die Wahrheit gepachtet zu
haben, alle anderen sowieso nur Unsinn schreiben und man deswegen seine
Behauptungen auch nicht begründen müsse.
Matthias schrieb im Beitrag #2453078:
> Mit genau diesem "Virenscanner" haben sich schon zahlreiche Leute durch> die o.g. nicht kontrollierten Drive-By-Downloads bei dato AKTUELLEN> Browsern ins Bein geschossen, davon betroffen ist nicht nur der> Internetexplorer, sondern insbesondere der immer hochgelobte Firefox! Du> kannst Dir nicht vorstellen, wie viele Systeme ich in den letzten zwei> Jahren genau deswegen reparieren musste. Aber scheinbar glaubst Du> selbst an diese Werbung, sonst würdest Du nicht solche dummen Sprüche> klopfen. Aber Arroganz und Ignoranz ist unter selbsternannten> "PC-Spezialisten" sehr weit verbreitet. Da bist Du nicht der einzige.
Komisch, dabei hatte der Firefox recht wenige derartige Lücken. Du
meinst nicht doch eher Plugins?
Wie nicht anders zu erwarten, drehst du mir aber wieder das Wort im Mund
um, denn die von unbeabsichtigten Downloads ausgehende Gefahr habe ich
nie bestritten. Du hingegen bist auf meine Einwände mit keinem Wort
eingegangen. Warum du auf die Idee kommst, ich würde an solche
Werbesprüche glauben, nur, weil ich eigentlich das krasse Gegenteil
davon schreibe, erschließt sich mir auch nicht ganz. Aber wie alles
andere musst du das ja nicht durch Begründungen stützen, sondern man
kann es als Wahrheit hinnehmen, weil du ja der einzige Profi hier bist.
Irgendwie auch eigenartig zu beobachten, dass sich deine Aussagen
erschreckend mit den selbsternannten Profis, die die Tipps von
Herstellern kommerzieller Programme und PC-"Fach"zeitschriften, die für
diese werben, decken.
Aber erklär mir doch, warum mein normaler Virenscanner im Falle eines
drive-by-Downloads einem teuren hinterherhinken soll. Was genau
unterscheidet aus der Sicht des Virenscanners gewollte Downloads von
ungewollten? Warum soll es bei den einen reichen, die Daten zu
analysieren, sobald sie sich vollständig am Rechner befinden (was sogar
zuverlässiger ist, Stichwort Laufzeitpacker), bei den anderen muss man
aber mysteriöserweise schon den Traffic scannen (der sich
ironischerweise zu dem Zeitpunkt ja auch schon am Rechner befindet, nur
eben nicht am Stück)? Was macht dein toller Trafficscanner bei SSL?
Irgendwie langweilig, immer der selbe Quatsch von die in der
endlosschleife, dass ja alle anderen ganz doll blöd sind, nur mit
Argumenten hast du es nicht, auf begründete Einwände gehst du gar nicht
erst ein.
Da habe ich ja ein großes Feuer entfacht.
Also ich besitze Backups aber möchte zuerst versuchen das Problem so zu
lösen .
Leider habe ich keinen Plan wie die Schadsoftware heißt und so finde ich
auch kein removal tool.
Kann mir jemand irgend einen Typ geben ?
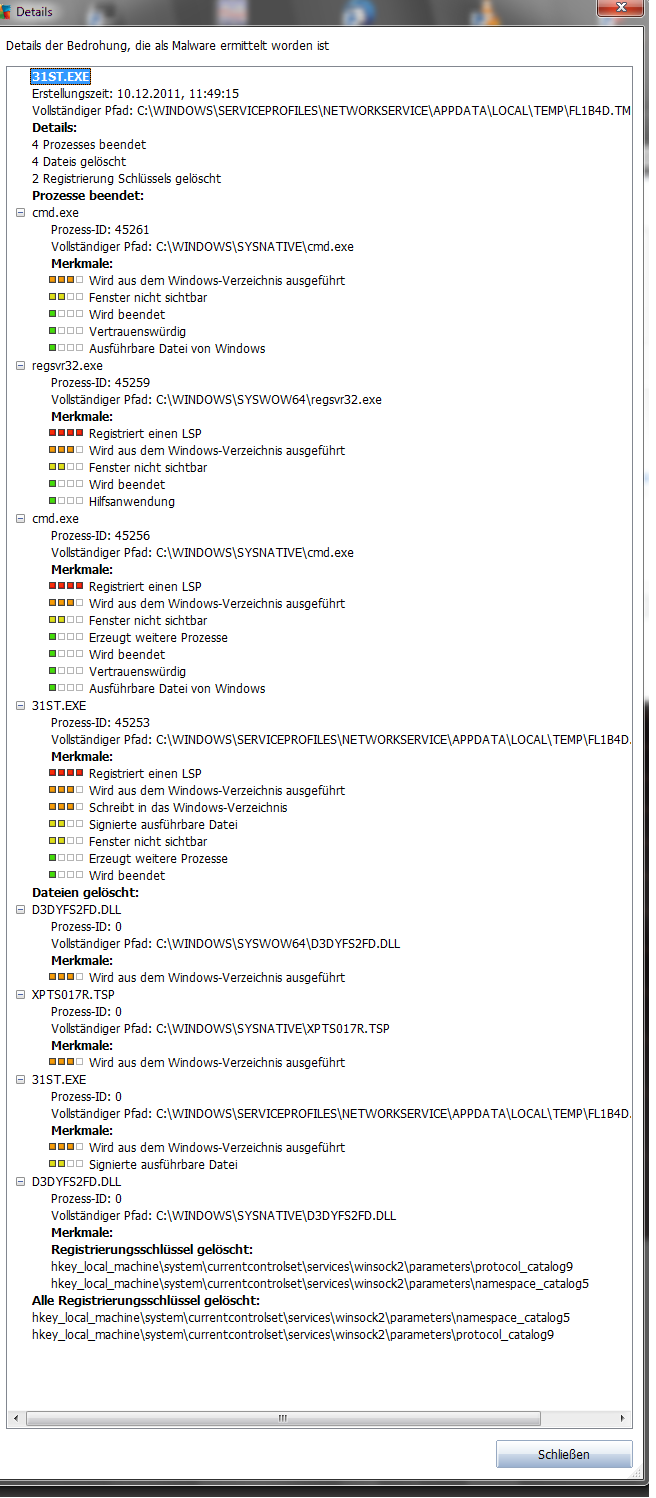
Habe hier nochmals ein Bild mit ein Paar Details

Gruß

Lambrecht
Ich meine ,dieser Virus hat seinen Ursprung in einem temporären
Ordner.So etwas kenne ich von Opera.Nach dem löschen dieser temporären
Inhalte meckert der Scanner auch nicht mehr.Sag mal surfst du mit Admin
Rechten?
Micha-Ehl schrieb im Beitrag #2453222:
> also wenn ich mir das hier so ansehe hat matthias nicht unbedingt> unrecht. der einzige der von werbesprüchen redet bist du.
Deshalb rate ich auch von teuren Scannern ab?
Micha-Ehl schrieb im Beitrag #2453222:
> dateiviren interessieren heute niemanden mehr. es> geht ast nur noch um drivebydownloads und rootkits.
Anscheind raffst du es schlichtweg nicht: beantworte mir doch mal
einfach die Frage, warum, Malware, die per drive-by auf den Rechner
kommt, von "normalen" Scannern nicht gefunden werden soll.
Micha-Ehl schrieb im Beitrag #2453222:
> mit deinen beiträgen> ist dem te jedenfalls nochweniger geholfen.
Weil ich ihm von überteuerten Produkten ohne erwiesenen Mehrnutzen,
welche genau jene trügerische Pseudosicherheit bieten, von der du
faselst, abrate?
Auf einem korrekt konfiguriertem System kann man sich einen Virenscanner
getrost sparen, einen überteuerten sowieso. Allein ein Nutzerkonto ohne
Administratorrechte senkt die Anzahl der Lücken in Windows, die
erfolgreich genutzt werden können, um rd. 90%. Lücken in normaler
Software wie Browsern und entsprechenen Plugins bringen ohne Adminrechte
ohnehin kaum etwas. Und vernünftig programmierte Malware findet dein
tolles Kaspersky auch nicht. Nein, sie muss nicht mal vernünftig
programmiert sein, ein Malwarebaukasten und ein Packprogramm, welches
jeder Depp für 30€ kaufen kann, reichen völlig.
Micha-Ehl schrieb im Beitrag #2453267:
> wenn du versucgst aus dem laufenden system heraus die malware zu> entfernen wird das wahrscheinlich scheitern. sicherer ist es, mit einer> boot-cd, die einen virenscanner beinhaltet, den rechner zu starten um> von dort aus an den schädling heranzukommen.
Und wieder stehen wir vor dem Problem, dass er nicht ausschließen kann,
dass Veränderungen vorgenommen wurden, welche der Virenscanner nicht
entdeckt. Zeitverschwendung.
Lambrecht schrieb:> Also ich besitze Backups aber möchte zuerst versuchen das Problem so zu> lösen .> Leider habe ich keinen Plan wie die Schadsoftware heißt und so finde ich> auch kein removal tool.> Kann mir jemand irgend einen Typ geben ?
Einen Typ nicht, aber einen Tipp. Neu aufsetzen. Allein in der Zeit, die
du für diesen Thread aufgewendet hast, wärst du bereits fertig. Nebenbei
würde ich vor der Neuinstallation die Daten nicht mit dem betroffenen
Windowssystem sichern, um zu verhindern, dass sich der Schädling auch
dort einnistet. Gesichert werden außerdem nur Daten, welche nicht
ausführbar sind, sprich Dokumente, Musik, Bilder etc, keine Programme.
Linkliste (im Gegensatz zu anderen gestalte ich meine Ratschläge gern
nachvollziehbar und mit Begründung):
http://forum.chip.de/firewall-sicherheit/leitfaden-pc-sicherheit-968735.html
(das Chip-Forum ist im Gegensatz zur zugehörigen Zeitschrift doch recht
kompetent)
http://www.crunchweb.de/29/sicherheit-einfach-gemacht/http://sicher-ins-netz.info/analyse/entfernen.htmlhttp://www.ulm.ccc.de/PersonalFirewallshttp://board.gulli.com/thread/1522253-leitfaden-rechnersicherheit-kompromittierung-deines-system-verhindern-und-erkennen/
Lambrecht schrieb:> Leider habe ich keinen Plan wie die Schadsoftware heißt
Dein Virenscanner wohl scheinbar auch nicht? Hat der kein Logs/Historie?
Oder Option die verdächtigen Dateien dem Virenscanner-Hersteller
zuszuchicken?
Ansonsten wird der wohl einfach aufgrund von verdächtigem Verhalten
angesprungen sein?
Die Dateinamen da sehen stark nach nem InstallShield-Installer aus (oder
etwas das sich als solcher tarnen möchte)
Recht brauchbar was auffinden von bösartigen (Browser-)Addons,
Registry-Einträgen, etc. angeht:
http://www.techspot.com/downloads/4716-malwarebytes-anti-malware.html
Aber generell würde ich dem System nicht mehr trauen und lieber plätten
;D
Lambrecht schrieb:> und so finde ich auch kein removal tool.
Einen Virus erfolgreich "entfernen" kann man nur, wenn man den
Wirkmechanismus DIESES Bösewichts genauer kennt. Das scheint nach Deiner
Suche nicht der Fall zu sein. Daher wäre das Löschen der Partitionen und
Formatieren der HD von einer SAUBEREN CD ein Neuanfang. Dann letztes
gesundes Image zurückspielen oder vom Urschleim anfangen und sofort alle
aktuelle Patche hinzufügen.
Es nützt der wachsamste Wachhund (Virenscanner) wenig gegen Spitzbuben,
wenn man 1000 Löcher im Zaun hat (Updates fehlen).
Abschließend bleibt die lustige Frage: wieviel weitere Datenträger schon
infiziert in Deinem Office herumliegen.

 virus.png
(32 KB)