
Hallo.

Gibt es einfache "Managed" Switche, bei denen es möglich ist, DHCP
Broadcasts zu filtern?

Grund ist folgender:
Ich habe ein "Hauptnetz" und 4 "Subnetze", die jeweils über einen
eigenen Router angebunden sind.
Allerdings besteht zwischen den Subnetzen noch eine "physikalische"
"Querverbindung", für den Netzwerkdrucker und für Windows
Datei+Druckerfreigaben.

Diese Querverbindung ist über einen extra Switch realisiert. Das Problem
ist, dass sich nun die Recher einfach "irgendwoher" eine IP ziehen und
nicht über den zugewiesenen Router laufen.

Natürlich ginge es, indem ich die Rechner fest konfiguriere. Bei den
Rechnern, die Freigaben und Drucker nutzen sollen, muss ich das eh
machen.
Aber auch die "Gastclients" ziehen sich nun "einfach irgendwo" eine IP.


Die Router sind selbst nicht entsprechend konfigurierbar.
Ich kann sie nicht so einstellen, dass Broadcasts für Netzwerkdrucker
und Windows Datei+Druckerfreigabe durch kommen.
Es sind handelsübliche Consumerrouter (Fritzboxen) weswegen ich eine
geswitchte Querverbindung gemacht habe.

Ich suche also daher einen Switch, um die Netze miteinander zu koppeln,
so dass Broadcast Protokolle Netzweit von jedem zu jedem Endgerät
möglich sind, aber DHCP eben nicht durch geht.
Also so, dass in jedem Netzsegment der zugewiesene IP Bereich per DHCP
genutzt wird, und auch der vorgesehene Internetrouter genutzt wird, und
nicht über die Querverbindung "von irgendwo" eine DHCP Lease bezogen
wird.


Gibts sowas? Oder wie könnte man das besser lösen?
Du kannst deine Fritzboxen per VPN verbinden, dann kannst übers Netz
drucken und deine Querverbindung entfernen
Die Fritzboxen per VPN verbinden? Gute Idee.
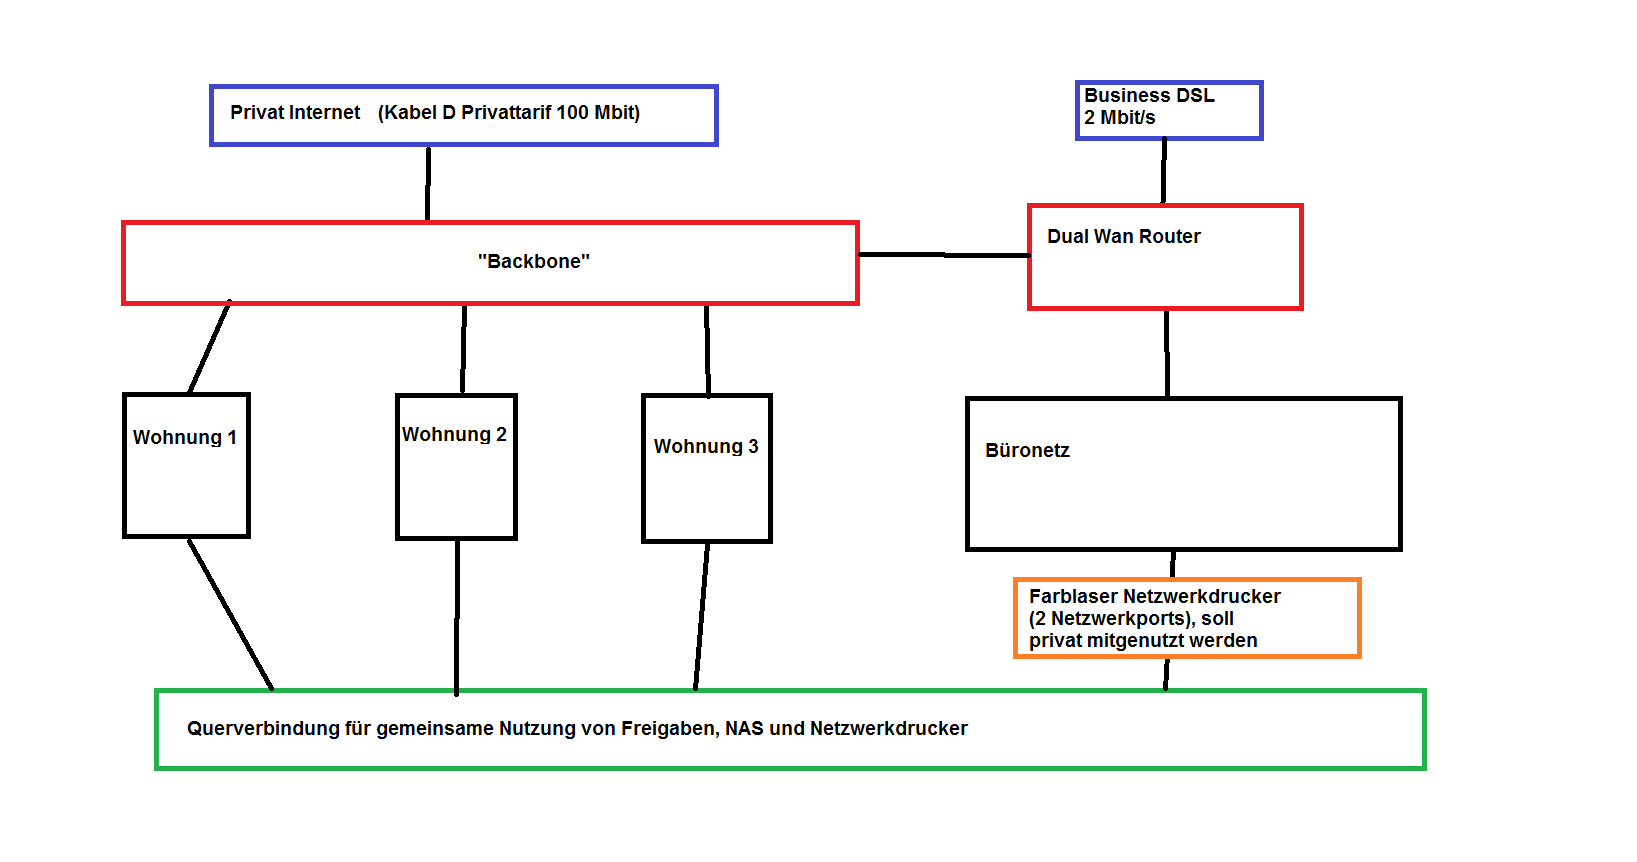
Momentan habe ich es einfach so aufgebaut wie im Bild.

Also der Netzwerkdrucker hängt mit der originalen Ethernetschnittstelle
im Büronetz.

Für privatnutzung habe ich noch einen "USB Printserver" gekauft, der an
dem Switch für die Querverbindung angeschlossen ist.


Das Netz ist momentan so aufgebaut:
Die Privatwohnungen nutzen alle gemeinsam einen Kabel Deutschland
Zugang.

Das "Backbone" ist einfach die von KDG gestellte Fritzbox und die
hausweite Netzwerkinstallation.

Büro geht über 2 Mbit/s Business DSL online, wobei mit einem Dual Port
WAN Router der Privatanschluss als "Failover" bzw für größere Downloads
genutzt wird.

Jedes Privatnetz hat seine eigene fritzbox, damit jeder sein eigenes
WLAN hat, und damit jede Wohnung ein eigenes Subnetz mit eigenem DHCP
nutzen kann.

Allerdings haben wir noch einen Querverbindungs-Switch installiert,
damit die "Freigaben" / Media NAS und der Drucker doch wieder gemeinsam
genutzt werden können. (und das auch mit Gigabit-Bandbreite)

Der müsste lediglich DHCP filtern, damit die Subnetze nicht doch wieder
"durcheinander" geraten, in dem sich die Rechner einfach irgendwo ne IP
Adresse ziehen.

P.S. Mir ist bekannt, dass man es hätte besser machen können (z.B. 1
DHCP im Hauptnetz, und dann ein "DHCP Relay Agent", netbios "proxy", SMB
Ports aufmachen usw) und dann den NAS / Drucker ins Backbone hängen.
Aber wir haben eben nur allerwelts-SOHO Netzwerkhardware wie z.B.
Fritzboxen.

mfg
Angehängte Dateien:
-
 netzwerk.png
(15 KB)
Gast
#2924946
Wenn alles in einem L2 hängt kann man sich die Pseudotrennung komplett
sparen.

Mach nen grosses schnelles L2, und die WLANs werden als Access-Point
bzw. Brigde konfiguriert. DHCP macht dann eine Kiste.
Wieso schrieb:
> Wenn alles in einem L2 hängt kann man sich die Pseudotrennung komplett
> sparen.
>
> Mach nen grosses schnelles L2, und die WLANs werden als Access-Point
> bzw. Brigde konfiguriert. DHCP macht dann eine Kiste.

Ja, wir hatten die Wohnungs-Fritzboxen auch schon als IP Client
konfiguriert. Sie arbeiten dann einfach nur als WLAN AP / Switch bzw
VOIP ATA.

Allerdings haben wir dann nur eine ip range für alle, wir hätten aber
gerne, dass es z.B wie folgt ist:

Wohnung 1: 172.16.1.x
Wohnung 2: 172.16.2.x
Wohnung 3: 172.16.3.x

Media NAS / Drucker: 172.16.4.x

Netmask 255.255.0.0

Es ginge, indem ich jeden Rechner einzeln in der KDG Fritzbox fest
eintrage. Dann gibt der DHCP immer diese IP raus.
Aber Gast Computer sind dann trotzdem so drin.
Außerdem sollen Gäste die Freigaben (aus den anderen wohnungen),den NAS
und den Drucker eh nicht sehen.

Momentan haben wir es wie folgt:
Wohnung 1: 192.168.1.x
Wohnung 1: 192.168.2.x
Wohnung 1: 192.168.2.x

Netmask 255.255.255.0

Die Rechner, die alles sehen sollen und auch die Querverbindung
mitnutzen sollen, haben als zweite IP einfach statisch 172.16.x.x mit
Netmask 255.255.0.0 eingetragen.
Gäste ohne diese Config sehen z.B. den Drucker und den NAS dadurch gar
nicht.
Eine absolute Sicherheit ist das natürlich nicht, aber was nicht gesehen
wird, macht einen auch nicht heiß.
Funktioniert soweit, nur dass die erste IP nun einfach "irgendwo"
bezogen wird, weil der Querverbindungs-Switch eben auch DHCP durchlässt.
Gast
#2924983
Da gehört eigentlich ein Router hin (also ein echter!).
Dazu taugt auch ein durchlaufender (Linux)-Rechner.
Tut hier ne T-Online S100 und ner 4-Port LANkarte
Gruesse!
Das mit der S100 ist ja interessant, grade mal danach gegoogelt.

Sollte ja auch mit einem "Linuxrouter" klappen, oder?
Nen alten Industrie PC hab ich noch irgendwo rumfliegen.
Welche "Router Distribution" würdest du empfehlen?
Ist der IP Cop gut?

Aber: Über Router gehen ja keine Broadcasts. (ausser man gibt es
irgendwie? frei.)

Den Media NAS könnt ich auch noch auf FTP umstellen, dann ginge der ohne
Broadcast.
Die Freigaben auf den Rechnern in den Wohnungen sind nicht so wichtig.
Wenn was wichtig ist und überall erreichbar sein soll, kann ich es immer
noch auf den NAS umkopieren.

Ob dieser USB Printserver auch ein "Unicast Drucker Protokoll" hat, weiß
ich nicht.
Der meldet sich an den Rechnern einfach über Netbios / Broadcast an.
in der UPNP Übersicht taucht er auch auf.

Als ich ihn anfangs am "backbone" dran hatte, und versuchte, vom
wohnungsinternen Netz auf ihn zuzugreifen, ging ausser der
Web-Management Oberfläche nichts.
Hallo.

Habs hinbekommen.
Ich habe ein Routerboard 2011 von Mikrotik genommen, über den jetzt
alles drüber arbeitet.

Ich habs nun so eingestellt, dass der Mikrotik DHCP komplett übernimmt
und jeder Port hat eine eigene IP Range. (Jedoch kein richtiges
Subnetting, nur unterschiedliche Ranges)

Den "User-Ports" untereinander habe ich jedoch nur Unicast erlaubt.
Selbst wenn man irgendwo im User Netz nen DHCP aktiviert, stört dieser
kein anderes User Netz.

Für Bestimmte MAC Adressen habe ich aber wiederum Broadcast freigegeben,
damit die sich gegenseitig in der Windows Netzwerkumgebung sehen.

Außerdem habe ich eingestellt, dass von/zu Hauptnetz Broadcasts erlaubt
sind, damit man eben den Fritz!NAS/MediaServer der Haupt-Fritzbox und
was sonst am Hauptnetz dran ist, auch in der Netzwerkumgebung von allen
PC's sieht.
BTW: In der neuen Fritzbox Firmware kann man einen der Netzwerkports
(und Wlan sowieso) als "Gastzugang" konfigurieren, dieser hat dann nur
Zugriff auf "das Internet" und nicht auf den Rest des Netzes.