
Hallo Zusammen
An unserem Firmennetz haben wie einen Switch, der öffentlich zugänglich
ist. Den Switch konnte ich so konfigurieren, dass nur bestimmte
MAC-Adressen Zugang zum Firmennetz haben.

Problem: Wenn ich über eine nicht-authorisierte MAC-Adresse auf das Netz
zugreifen will, hat sie zwar keinen Internetzugang, der DHCP-Server ist
jedoch der vom Firmennetz.

Frage: Wie kann ich den Switch konfigurieren, dass eine nicht
authorisierte MAC-Adressen keinen Broadcast mit dem DHCP-Server machen
kann??

Der Switch ist ein Nortel BayStack 5510-48T.

Gruss p_richner
Gast
#3573996
Dafür gibt es 802.x

Ohne Anmeldung kommt man nicht rein.

http://de.wikipedia.org/wiki/IEEE_802.1X


eine MAC Adresse kann man ohne aufwand ändern, sichert bringt sie dir
also nicht.
Gast
#3573998
Hallo,

nimms bitte nicht persönlich: Laß euer Firmen-Netzwerk lieber von einem
Fachmann einrichten. Deine Netzwerkkenntnisse reichen nicht aus, ein
Netzwerk, welches mit dem INternet verbunden ist, betriebssicher
einzurichten.

Ist nur ein gut gemeinter Rat.

Frank
Für mich widerspricht sich das

> Den Switch konnte ich so konfigurieren, dass nur bestimmte
> MAC-Adressen Zugang zum Firmennetz haben.

und das

> Wenn ich über eine nicht-authorisierte MAC-Adresse auf das Netz
> zugreifen will, hat sie zwar keinen Internetzugang, der DHCP-Server ist
> jedoch der vom Firmennetz.

Also entweder konntest Du erfolgreich einrichten, dass nur bestimmte
MAC-Adressen auf Dein Netz zugreifen können (Dein DHCP-Server gehört ja
auch zum Netz!) oder eben nicht. Beides geht nicht.

Ich teile die Meinung von Frank: Hol Dir jemand der etwas von Security
versteht und der wird Dir (hoffentlich) gleich mal sagen, dass man den
Internet-Access auf einen separaten Switch legt ...
Ist es bekannt bzw. festgelegt, welche Switch-Ports öffentlich
zugänglich sind und an welchem Port es zum DHCP Server geht?

Dann müsste man in der Switch-Konfiguration irgenwo konfigurieren
können, dass zwischen diesen Ports kein Ethernet Traffic durchgereicht
wird. Nennt sich z.B. Port-Based (VLAN) Filtering oder so ähnlich...
> nimms bitte nicht persönlich: Laß euer Firmen-Netzwerk lieber von einem
> Fachmann einrichten. Deine Netzwerkkenntnisse reichen nicht aus, ein
> Netzwerk, welches mit dem INternet verbunden ist, betriebssicher
> einzurichten.

Wir sind eine Telekommunikationsfirma mit mehreren tausend Angestellten.
So viel zu den Fachmännern überlassen. ;)

Momentan teste ich es auf einem Testnetz, wie das funktioniert(1 Server,
2 PCs, Switch). Wenn ich weis, wie es im Testnetz geht, sollte es auch
im Firmennetz gehen. Das Konfigurieren im Firmennetz übernehmen
sehrwahrscheinlich die Profis.
P_ Richner schrieb:
> Wir sind eine Telekommunikationsfirma mit mehreren tausend Angestellten.
> So viel zu den Fachmännern überlassen. ;)

Dann frag doch die Fachmänner und nicht ein Internet-Forum!

Soviel noch zum Thema Internet- und Firmennetz an einem Switch:

http://en.wikipedia.org/wiki/VLAN_hopping
P_ Richner schrieb:
> Wir sind eine Telekommunikationsfirma mit mehreren tausend Angestellten.
> So viel zu den Fachmännern überlassen. ;)
>
> Momentan teste ich es auf einem Testnetz, wie das funktioniert(1 Server,
> 2 PCs, Switch). Wenn ich weis, wie es im Testnetz geht, sollte es auch
> im Firmennetz gehen. Das Konfigurieren im Firmennetz übernehmen
> sehrwahrscheinlich die Profis.

Sehr interessantes Vorgehen. Der Amateur arbeitet ein Konzept aus und
die Profis sollen es dann umsetzen. Da ist das Scheitern ja wirklich
schon offensichtlich.

Die Netzwerkadmins werden ihre Freude haben, wenn sie deine windige
Konstruktion in ihre bestehende und hoffentlich ausgeklügelte
Infrastruktur einbinden müssen.
> Dann frag doch die Fachmänner und nicht ein Internet-Forum!

Ich bin noch in der Ausbildung und soll etwas dazulernen. Und meine
Ansprechsperson ist momentan nicht da ;D
Gast
#3574023
P_ Richner schrieb:
>> nimms bitte nicht persönlich: Laß euer Firmen-Netzwerk lieber von einem
>> Fachmann einrichten. Deine Netzwerkkenntnisse reichen nicht aus, ein
>> Netzwerk, welches mit dem INternet verbunden ist, betriebssicher
>> einzurichten.
>
> Wir sind eine Telekommunikationsfirma mit mehreren tausend Angestellten.
> So viel zu den Fachmännern überlassen. ;)

Da sitzen die meisten Schwachmaten. Ich bin da sicher, ich lebe
ausgesprochen gut davon, solche faulen Eier und den von ihnen verbockten
Mist zu finden. Unfassbar, welchen Menge an Dilletanten im echten Leben
an kritischen Systemen fummeln dürfen.

Also, p_richner, entweder verschweigst du ganz wesentliche Teile der
Story, oder du gehörst mit zur Gruppe der Dilletanten.
> eine MAC Adresse kann man ohne aufwand ändern
Das weiss ich, aber wenn nur ein oder zwei MAC-Adressen zugelassen sind,
wird es relativ schwierig, diese herauszufinden. Alle anderen Adressen
sind gesperrt.
> Also, p_richner, entweder verschweigst du ganz wesentliche Teile der
> Story, oder du gehörst mit zur Gruppe der Dilletanten.

Verschweigen tu ich nichts. Ich bin ein Anfänger, der diese Aufgabe zur
Ausbildung erhalten hat.

Und grundsätzlich bin ich auf der Suche nach Lösungsansätze und nicht
nach einer Diskussion über wer oder was ich bin!
P_ Richner schrieb:
>> eine MAC Adresse kann man ohne aufwand ändern
> Das weiss ich, aber wenn nur ein oder zwei MAC-Adressen zugelassen sind,
> wird es relativ schwierig, diese herauszufinden. Alle anderen Adressen
> sind gesperrt.

Du musst noch vieeeeeeeeel lernen, gerade was das Thema Security
angeht!!
Bitte hol Dir intern Hilfe, es kann nicht sein, dass ihr bei so vielen
MA nur einen habt, der sich da auskennt.
Noch eine Bitte: Hier schreiben Leute, die wissen wovon sie sprechen,
nimm Ratschläge an und sei nicht überheblich, sonst kannst Du ja gleich
alles nach Deinen Vorstellungen machen ;)
Gast
#3574035
OK, die Info mit der Ausbildung kam hier rein, während ich meinen
letzten Post schrieb.

> Den Switch konnte ich so konfigurieren, dass nur bestimmte
> MAC-Adressen Zugang zum Firmennetz haben.

Tip: Egal was du da angefangen hast: Hör' wieder auf, such einen anderen
Weg. MACs taugen zu nichts ausser Schicht 2 und ggf. noch dem "Ordnung
halten" im eigenen DHCP.
Gast
#3574038
P_ Richner schrieb:
>> Also, p_richner, entweder verschweigst du ganz wesentliche Teile der
>> Story, oder du gehörst mit zur Gruppe der Dilletanten.
>
> Verschweigen tu ich nichts.

Doch doch, die Azubi-Info hätte den Ton entschärft ;)

Also, nimm' es Dir zu Herzen, es gibt andere Wege. Die Nummer mit den
MACs ist noch immer irgendwann schief gegangen.
Und wie soll ich mich als Azubi gegenüber dem Chef durchsetzen, dass
Sicherheit über MAC-Adressen nichts taugt?
Ich habe (leider) diesen Auftrag so erhalten und werde versuchen, ihn
auszuführen.
Hättet ihr noch Tipps, wie das gehen könnte?
Gast
#3574046
P_ Richner schrieb:
>> eine MAC Adresse kann man ohne aufwand ändern
> Das weiss ich, aber wenn nur ein oder zwei MAC-Adressen zugelassen sind,
> wird es relativ schwierig, diese herauszufinden. Alle anderen Adressen
> sind gesperrt.

Und du bist sicher, das es niemals im Leben möglich sein wird, auch nur
ein einziges Paket von den beteiligten mitzulesen? Überlege mal, was da
drin steht...

Wenn du "niemals" jetzt mit "ja" beantwortest,
kommt 100%ig Murphy um's Eck ;)
Gast
#3574048
P_ Richner schrieb:
> Und wie soll ich mich als Azubi gegenüber dem Chef durchsetzen, dass
> Sicherheit über MAC-Adressen nichts taugt?

Vorführen. Stichwort Promiscuous Mode.
Um nicht nur den Finger zu heben und Dir zu sagen wie es NICHT geht hier
ein paar Hinweise für Dich:

Schau Dir VLANs an

http://de.wikipedia.org/wiki/Virtual_Local_Area_Network

Dazu eben der Hinweis auf die Security

http://en.wikipedia.org/wiki/VLAN_hopping
http://rikfarrow.com/Network/net0103.html

Hier noch etwas zu Port-Security (was Du erreichen möchtest)

http://de.wikipedia.org/wiki/IEEE_802.1X

Fürs Erste sollte Dir das Lektüre sein ...
Michael S. schrieb:
> Um nicht nur den Finger zu heben und Dir zu sagen wie es NICHT geht hier
> ein paar Hinweise für Dich:

Danke, jemand der mir helfen kann, wie es GEHT.
Gast
#3574059
Michael S. schrieb:
> Um nicht nur den Finger zu heben und Dir zu sagen wie es NICHT geht hier
> ein paar Hinweise für Dich:

Hey, das ist ein Azubi, der muss erstmal selber (ver)suchen, dann wieder
fragen, dann wieder suchen, dann wieder...

Ich bin da altmodisch, konkrete Hilfe gibt's erst nach dem drölften
Schweißausbruch und dem xten Besuch von Murphy ;)
Dirk schrieb:
> Hey, das ist ein Azubi, der muss erstmal selber (ver)suchen, dann wieder
> fragen, dann wieder suchen, dann wieder...
>
> Ich bin da altmodisch, konkrete Hilfe gibt's erst nach dem drölften
> Schweißausbruch und dem xten Besuch von Murphy ;)

Heute ist Freitag, wir haben ihm alle gesagt wie es NICHT geht - jetzt
hat er die Gelegenheit selbst herauszufinden WESHALB - und das dann
seinem Chef fundiert zu verklickern.

Kann ja auch sein, dass der Chef ihn testen will in der Form: Stapeln
sie mal die 5 Kugeln aufeinander dann verblüfft er seinen Chef wenn er
plötzlich WIRKLICH Ahnung hat ...
Gast
#3576068
Ich hab mal eine Frage zu diesem Thread - ich verstehe hier etwas nicht.

P_ Richner schrieb:
> Der Switch ist ein Nortel BayStack 5510-48T.

Das Gerät ist - so wie ich sa - ein Switch. Kann ich denn ein Switch
dierekt mit dem Internet verbinden? Also ich muss bei mir noch einen
Router dazwischen setzen. Und wenn ich dann den Router so konfiguriert
habe, dass er über das WAN konfiguriert werden kann, dann erreiche ich
von Außen den Router aber doch nicht das Switch?

Wo liegt da mein Denkfehler?
Gast
#3576158
Schnapp schrieb:
> Wo liegt da mein Denkfehler?

Nirgendwo. Das ist genau der Part, den der TO noch lernen muß :-)
Gast
#3576202
Frank schrieb:
> Nirgendwo. Das ist genau der Part, den der TO noch lernen muß :-)

ok, dann bin ich ja beruhigt, dass ich keinen Denkfehler hatte. Aber was
macht dann der Titel dieses Threads für einen Sinn - "Broadcast
unterbinden"?

Bei uns kann man die Switche - sofern sie konfigurierbar sind - auch
erreichen. Es muss halt "einfach" durch ein genügend sicheres Passwort
gesichert werden.

Lieber P_Richter. Es gibt eine ganz einfache Möglichkeit, wie Du den
Zugang zu den Switchen verhindern kannst - nimm einfach ein "dummes"
Switch. Es gibt einige Switche, die sind nicht konfigurierbar, man kann
sie weder per HTTP, per SSL, Telnet und nicht mal mit serieller Konsole
erreichen, weil es dort nichts gibt, was man konfigurieren kann. Das ist
die ultimative Lösung.
Gast
#3576206
Schnapp schrieb:
> serieller Konsole

ich meinte hier nicht serielle Konsole wie telnet, sondern einen
physischen seriellen 9poligen SubD-Anschluss, den manche Switche haben,
an die man einen anderen Rechner anschließen und mit Putty drauf
zugreifen kann.
Gast
#3576241
Die Aufgabe, Broadcasts zu unterbinden, fällt normalerweise einem Router
anheim. Also unterteile dein Netz in mehrere Subnetze und das Probelm
ist erledigt ...
Gast
#3576824
Schnapp schrieb:
> Das Gerät ist - so wie ich sa - ein Switch. Kann ich denn ein Switch
> dierekt mit dem Internet verbinden?

Ja.

> Also ich muss bei mir noch einen Router dazwischen setzen.

"Bei dir" ist welche Zugangsart?

> Und wenn ich dann den Router so konfiguriert
> habe, dass er über das WAN konfiguriert werden kann, dann erreiche ich
> von Außen den Router aber doch nicht das Switch?
>
> Wo liegt da mein Denkfehler?

Du berücksichtigst nicht alle denkbaren Zugangsarten.


Darüber hinaus interpretiere ich

"An unserem Firmennetz haben wie einen Switch, der öffentlich zugänglich
ist."

i.S.v. "da kann auch mal ein nicht authorisierter MA oder Besucher dran"
und nicht als "ist direkt mit dem WAN verbunden".
Gast
#3576968
Dirk schrieb:
> da kann auch mal ein nicht authorisierter MA oder Besucher dran

Warum machst Du das Gerät nicht einfach in ein abschließbares Rack?
Hugo schrieb:
> Dirk schrieb:
>> da kann auch mal ein nicht authorisierter MA oder Besucher dran
>
> Warum machst Du das Gerät nicht einfach in ein abschließbares Rack?

Frag das den TO.
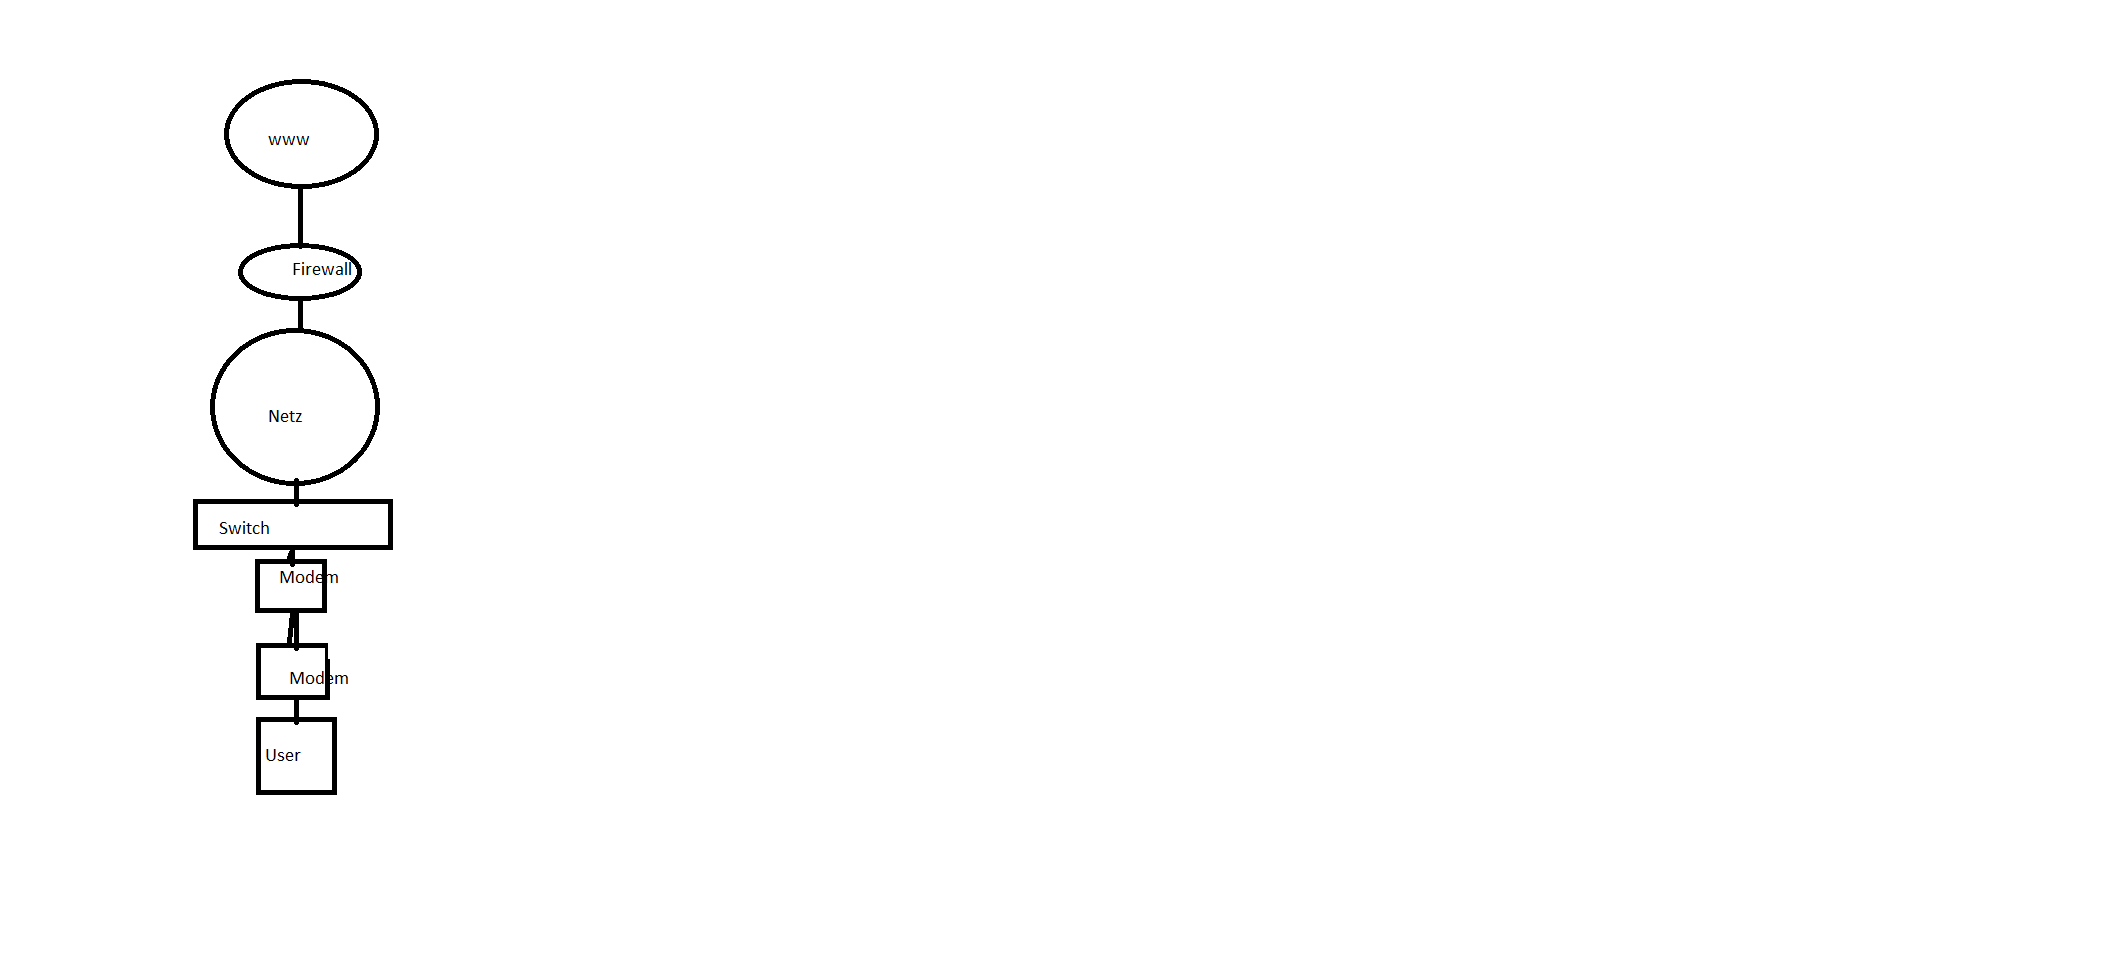
Ich denke, ich habe vergessen zu sagen, dass zwischen Switch und
Ethernetbuchse noch zwei Modems sind.

Macht dies aber einen grossen Unterschied zu meinem URSPRÜNGLICHEN
Problem?
Übung für den Start in die Woche:

Wir (DU) machen eine Skizze und laden diese hoch, sonst glaube ich
langsam Du bist ein TROLL! Genaue Skizze, was wo wie angeschlossen ist
und/oder werden soll ...
Hier eine Skizze.
Der Switch soll jetzt nur autorisierte MAC-Adressen zulassen.  Bei nicht
autorisierten Adressen soll der Broadcast auch unterbunden werden. Wie
geht das?
Angehängte Dateien:
-
 Verkabelung.png
(7,1 KB)
Gast
#3578109
Um welche Modems handelt es sich? Arbeiten die Modems synchron der
asynchron?

Wie hast Du die Modems untereinander verbunden?
Hugo schrieb:
> Wie hast Du die Modems untereinander verbunden?

Über DSL-Verbindung.

Könnte es sein, dass man den Broadcast nicht kann unterbinden? Jemand
muss ja IP-Adressen verteilen, damit die Geräte untereinander
kommunizieren können.
P_ Richner schrieb:
> Hugo schrieb:
>> Wie hast Du die Modems untereinander verbunden?
>
> Über DSL-Verbindung.

Hat aber mit dem Ursprungsthema nicht wirklich was zu tun.

> Könnte es sein, dass man den Broadcast nicht kann unterbinden?

Wenn du nicht grad den Port sperrst oder das Kabel ziehst gehe ich davon
aus.

> Jemand
> muss ja IP-Adressen verteilen, damit die Geräte untereinander
> kommunizieren können.

Dafür gibts ja nen DHCP-Server.