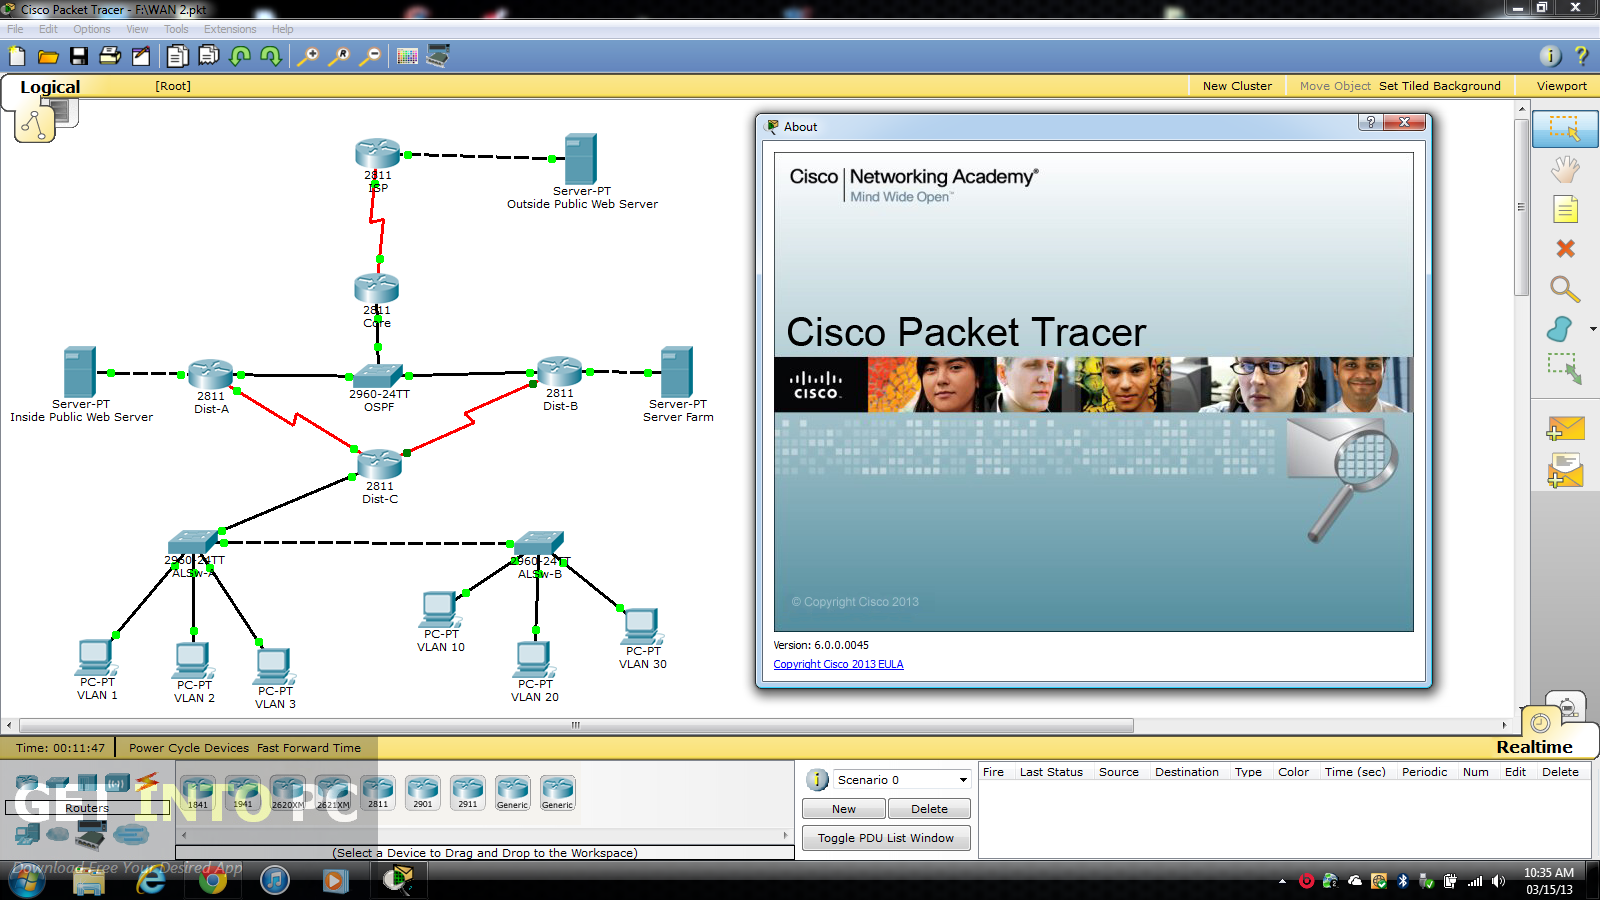
Ich bin gerade mal wieder am Spielen/Lernen mit diesem schönen Programm,
genau genommen am Thema VLAN.

Wenn ich ausschließlich Switche verwende (und alle Clients im selben
Subnetz), kann ich sie, wie zu erwarten, mittels VLAN verbinden bzw. von
einander isolieren.

Will ich dagegen zwei Subnetze mit einem Router verbinden, scheitert
jede VLAN-Verbindung. Dazu habe ich in jedem Subnetz je zwei Rechner und
einen Switch. Der jeweils obere PC befindet sich im VLAN1, der untere im
VLAN2.

Gespiegelt dazu, das andere Subnetz. In der Mitte der Router, der mit
seinen zwei Interfaces an jeweils einem Switchport hängt, der als Trunk
geschaltet ist ...

Langer Rede kurzer Sinn: Muss ich nun alle im Programm vorhandenen
Router und Interfacemodule durchprobieren, oder weiss hier zufällig
jemand, welche davon VLAN-fähig sind?

Ursprünglich dachte ich ja, dass ein nicht-VLAN-fähiges Router-Interface
sich einfach nicht um den Tag kümmert und Alles durchleitet (die Daten
aus dem Trunk-Port z.B.)- falsch gedacht, es leitet nur das Default-VLAN
1 durch ... :-((

Danke für Tips!
Aus Sicht eines Routers sind VLANs getrennte IP-Netze. Da ein Router
IP-Netze routet, keine MAC-Adressen, muss der Router über jedes VLAN,
mit dem er auf einem oder mehreren Interfaces zu tun hat, Bescheid
wissen. Nur dranhängen reicht nicht, muss konfiguriert werden. Also
seine IP-Adresse/Netzmaske im jeweiligen VLAN.

Um mehrere VLANs zu routen muss ein Router nicht unbedingt mehrere
Hardware-Interfaces haben. Wenn der Router mit VLAN-Tagging umgehen
kann, dann reicht ein Interface für mehrere VLANs aus, indem
entsprechend mehrere logische Interfaces auf ein physikalisches
Interface gemapped werden.

Bessere Switches sind heute nicht selten L3-tauglich, d.h. können
bereits selbst auf IP-Ebene zwischen VLANs routen (bzw. switchen), ohne
dass man dazu einen externen Router anschliessen muss. Das ändert
freilich nichts daran, dass jene VLANs, die geroutet werden sollen, auf
L3-Ebene entsprechend definiert werden müssen.
Frank E. schrieb:> Ursprünglich dachte ich ja, dass ein nicht-VLAN-fähiges Router-Interface> sich einfach nicht um den Tag kümmert und Alles durchleitet
Fast richtig, ein Interface das nicht VLan-fähig ist wirft alle Packete
weg weil der Header zu lang bzw falsch aufgebaut ist.
Frank E. schrieb:> falsch gedacht, es leitet nur das Default-VLAN 1 durch ...
Dann kann der Port mit VLans umgehen und filtert halt VLan 1 raus, weil
ihm nichts anderes gesagt wurde.
VLan-Trunks sind nicht routingfähig, routen kannst Du nur IP-Pakete. Der
Router mußt die Pakete also nach VLan sortieren, die IP-Pakete routen
und auf der anderen Seite wieder in VLans einsortieren. IP-TV der
Telekom funktioniert z.B. so.
Ich kenne keinen SOHO-Router bei dem das mit der original Firmware
einfach möglich ist, fast alles auf dem OpenWRT läuft ist dazu in der
Lage.
Won K. schrieb:> Ich kenne keinen SOHO-Router bei dem das mit der original Firmware> einfach möglich ist,
Mikrotik hEX lite RB750r2, ca. 40 Euro.
Wobei ich das Gefühl habe, der Threadstarter will Cisco-Gerätschaften.
Hannes J. schrieb:> Wobei ich das Gefühl habe, der Threadstarter will Cisco-Gerätschaften.
... und zwar solche, die das erwähnte Programm kennt und simuliert.
Hannes J. schrieb:> Won K. schrieb:>> Ich kenne keinen SOHO-Router bei dem das mit der original Firmware>> einfach möglich ist,>> Mikrotik hEX lite RB750r2, ca. 40 Euro.>> Wobei ich das Gefühl habe, der Threadstarter will Cisco-Gerätschaften.
Nein, ich will gar keine Gerätschaften. Es geht um eine
Netzwerksimulation mit dem "Cisco Packet Tracer" - ist nur ein
Lernprojekt.
http://getintopc.com/wp-content/uploads/2014/10/Cisco-Packet-Tracer-6.1-Free-Download.png
Sorry, bei Cisco bin ich zu lange raus, keine Ahnung welches IOS auf
allen IF mit VLan umgehen kann, aber eigendlich sollten das alle
aktuellen können.
Eine eigene Frage?
Dieser Thread ist über 10 Jahre alt.
Stell sie in einem eigenen Thread – dort lesen mehr Leute mit, und sie wird öfter und schneller beantwortet.