Gast
#4782294
Guten Abend,

während ich so für mich hin programmiere, stelle ich seltsames Verhalten
beim Speichern und Lesen ins und aus dem EEPROM fest. Es geht um
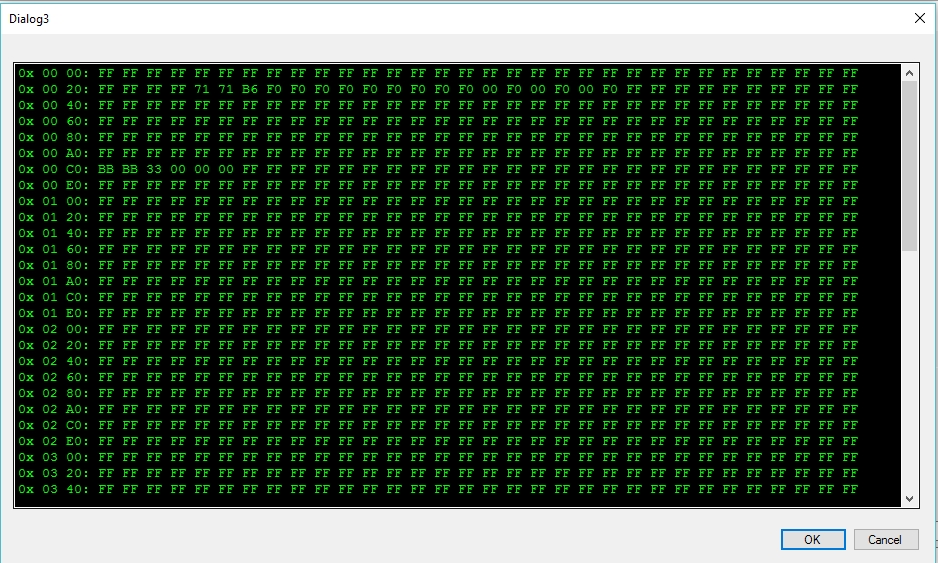
ATmega644PA mit 2048 Byte EEPROM. Ich habe den EEPROM ausgelesen um mir
die eep Datei anzuschauen. Dabei stelle ich fest, dass die Daten, die
ich ab Speicherstelle 0 speichere, tatsächlich erst ab Speicherstelle 32
gespeichert werden.
Weil ich mit dem Intel Hex Format nicht vertraut bin, habe ich mir eine
Routine geschrieben, die den EEPROM ausliest und über UART an den lieben
Computer ausgibt.
Daten angeguckt, wieder dasselbe: Die Daten, die ich an Speicherstelle 0
vermute, lungern an Speicherstelle 32 rum.

Muss das so sein? Sind die ersten 32 Bytes vielleicht ein Bootsektor?
Oder reserviert für einen Bootmanager? Oder hat die NSA die Hände im
Spiel und kann alle ersten 32 Bytes aller jemals gebauten
Mikrocontroller auslesen, oder, die unwahrscheinlichste Variante, habe
ich nur keine Ahnung?
Angehängte Dateien:
-
 Zwischenablage01.jpg
(460 KB)