Gast
#4828303
Welche Softwareausstattung findet man bei Hackern?
|
Anzeige
|
Hacker-Tools
Gast
#4828303
Welche Softwareausstattung findet man bei Hackern?
Gast
#4828318
Brain 3.0 und +2 auf verbessertes Wissen.

In deinem Fall, Google mal nach script kindle. Da wird Deine Fragen
beantworten.
Gast
#4828324
nicht“Gast„ schrieb:
> kindle.

Schon lustig, was die android Text Erkennung aus kiddie macht.
Gast
#4828326
0en und 1sen. Vor gewissen Jahrgänge Os und ls. Nach gewissen Jahrgänge auch 111!!1!11ELFELF1!1!!! Windows XP dos6.22 und wfw3.11 ;-) Nee im Ernst, das hängt von jedem einzelnen ab... "hacken" geht praktisch auf jedem OS... das hängt von den persönlichen Vorlieben ab. Ich würde mal behaupten ein Hacker schreibt sich seine Tools größtenteils selber da der Gedanke sehr individuell zu sein dazu gehört.
Gast
#4828364
Jan V. schrieb: > "hacken" geht > praktisch auf jedem OS... Außer auf Windows. Da bist du der Gehackte. Lesestoff: http://koeln.ccc.de/prozesse/writing/artikel/hacker-werden.xml Zero schrieb: > Welche Softwareausstattung findet man bei Hackern? Weil es die "Anderen" nicht auf die Reihe bekommen: > Kali-Linux Damit führen wir in unserem System Penetrationstests durch! Erschreckend was am Anfang alles möglich war! Ich selber bin kein Profi mit dem System, das übernehmen unsere Admins. Jan V. schrieb: > "hacken" geht > praktisch auf jedem OS. Es geht sogar im Wald, rein mechanisch. Wichtig ist vor Allem, dass du den Hintergrund deines Editors auf dunkel stellst und die Schriftfarbe auf grün. Le X. schrieb: > und die Schriftfarbe auf grün. Cyan geht auch, sieht moderner und gefährlicher aus.
Gast
#4828471
Bernd K. schrieb:
> Cyan geht auch, sieht moderner und gefährlicher aus.

Ich hab mal ein haufen Geld für Bernstein ausgegeben!!
Gast
#4828481
CCC Toolboxz 3.14.42
Gast
#4828494
Gero schrieb: > Ich hab mal ein haufen Geld für Bernstein ausgegeben!! Und den Bernstein hast du dann gegen einen Monitor getauscht? :-) Gero schrieb: > Bernd K. schrieb: >> Cyan geht auch, sieht moderner und gefährlicher aus. > > Ich hab mal ein haufen Geld für Bernstein ausgegeben!! Das wirkt heute eher altbacken. Sieht man nur noch vereinzelt bei Hackern mit langen grauen Bärten oder solchen die echt retro drauf sind. Dann schon eher grün, das ist irgendwie zeitlos. Aber ich hab bei mir zuhause alle Monitore in ein progressiv-modernes, teilweise sogar SciFi-außerirdisch wirkendes Blau-Cyan farbenes Licht getaucht, der ganze Raum muss natürlich entsprechend abgedunkelt sein damit das gut zur Geltung kommt. Nur so lässt sichs stilgerecht und modern hacken. Huh schrieb: >> Ich hab mal ein haufen Geld für Bernstein ausgegeben!! > > Und den Bernstein hast du dann gegen einen Monitor getauscht? :-) Klar. Noch nie was vom einem Bernstein-Monitor gehört? Die könnten heute seltener als ein Bechstein-Flügel sein. ;-)
Gast
#4828507
A. K. schrieb: > Noch nie was vom einem Bernstein-Monitor gehört? Was glaubst du wohl, warum ich das geschrieben habe? ;-) Huh schrieb: > Was glaubst du wohl, warum ich das geschrieben habe? ;-) Was glaubst du, weshalb bei mir nicht nur der eine Satz steht? ;-)
Gast
#4828516
Huh schrieb:
> Gero schrieb:
>> Ich hab mal ein haufen Geld für Bernstein ausgegeben!!
>
> Und den Bernstein hast du dann gegen einen Monitor getauscht? :-)

Irgendwo ?C64 Hardware Bibel? gabs mal ne Umbauanleitung  für von Grün
nach Bernstein. Musste nur etwas an der Hochspannung der CRT gedreht
werden.
Gast
#4828518
Zero schrieb:
> Welche Softwareausstattung findet man bei Hackern

z.B. einen Bleistift (hat weniger Updates als XP)
Gast
#4828527
Kali
Gast
#4828530
Zero schrieb:
> Welche Softwareausstattung findet man bei Hackern?

Softwarebeschaffung ist uninteressant, ein Hacker investiert in
Hardware.
damals gehörte eine Action Replay Karte zur Grundausstattung, die gut
betuchten hatten einen Logicanalyzer auf der Matratze stehen, Tron baute
sich die Telefonkarten-Sniffer selbst und Steve Wozniak verdiente sein
erstes Geld mit selbstverdrahteten BlueBoxen.

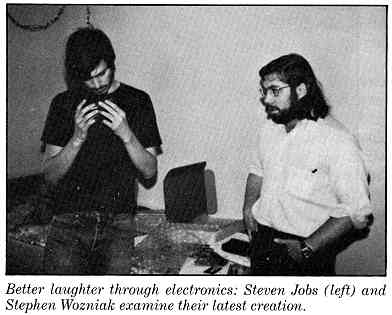
http://www.atariarchives.org/deli/jobs_and_wozniak.jpg
Gast
#4828531
Neben dem erwaehnten Kali (frueher BackTrace) gibt es noch Blackarch, ArchStrike und Pentoo. Das sind so die gaengigen die mir spontan einfallen. Kali Linux: https://www.kali.org/ Blackarch: http://blackarch.org/ ArchStrike: https://archstrike.org/ Pentoo: http://www.pentoo.ch/ Da hast du so ziemlich alles vorinstalliert, was du brauchst. Jenachdem was du willst ist MetaSploit einer der wichtigsten Bestandteile einer solchen Softwaresammlung. Da du nicht mal in der Lage bist, sowas selbst zu finden, bin ich mir sicher, dass dir das aber nicht helfen wird... Besorg Dir Kali Linux, Metasploit und troll im IRC weiter. Nach ein paar Monaten bist Du dann ein Hacker. .... löl Auch ganz wichtig: die schwarze Skimaske gehört auf jeden Fall zur Ausstattung! Merke: Es gibt keine schlechte Software, es gibt nur schlechte Kleidung!
Gast
#4828557
Bernd K. schrieb: > Auch ganz wichtig: die schwarze Skimaske gehört auf jeden Fall zur > Ausstattung! Merke: Es gibt keine schlechte Software, es gibt nur > schlechte Kleidung! Der Hacker von heute trägt Hut, insbesonders Piratenhut <;-) bitwurschtler schrieb: > Der Hacker von heute trägt Hut, insbesonders Piratenhut <;-) Lt. Bildersuche treten die doch eher als Cloaked Rydaz auf.
Gast
#4828564
Bernd K. schrieb: > die schwarze Skimaske gehört auf jeden Fall zur Ausstattung! Nö, die Hipster unter den Hackern tragen mein Konterfei. Bernd K. schrieb: > die schwarze Skimaske Und wenn Du für "die gute Seite"[TM] hackst dann setz bitte anstelle der Sturmhaube eine Guy Fawkes Maske auf! Jedoch das mit den weißen Hüten (white hat) muss eindeutig in den Bereich der Legenden verwiesen werden, mit so einem albernen weißen Schlapphut hat sich bisher noch kein ernsthafter Hacker blicken lassen.
Gast
#4828587
Backtrack, Wireshark, und Tails Linux, was denn sonst.
Gast
#4828603
● J-A V. schrieb: > bitwurschtler schrieb: >> Der Hacker von heute trägt Hut, insbesonders Piratenhut <;-) > > Lt. Bildersuche treten die doch eher als Cloaked Rydaz auf. Also in meinen Ohren klingt das wie Clo-Reiter und da denk ich eher an Dünnschiss als an Cool Hacking. }:-o wie kann Schrift klingen? Zero schrieb: > Welche Softwareausstattung findet man bei Hackern? Kali linux ist für anfänger sicher mal nicht schlecht. Andere Linux distros oder BSD gehen auch. Netcat und Telnet, sowie nmap für z.B. portscans usw. sollten nicht fehlen. Ein botnet kann auch manchmal ganz nützlich sein, die aber immer selbst schreiben! Programmierkentnisee in C und JS, sowie kentnisse einiger Protokolle wie z.B. HTTP sollte man auch haben, und RFCs lesen können. Ein paar Informationsquellen über die letzten paar veröffentlichten 0days sind auch nicht schlecht, dazu kann man den richtigen leuten auf Twitter folgen (die typen die schreiben sie hätten XY gehackt sind es nicht), http://phrack.org/ lesen, etc. Auch ganz nützlich, die https://www.exploit-db.com/ (scripts immer erst durchlesen) und die National Vulnerability Database (NVD) https://nvd.nist.gov/. Danach hängt es ganz von Ziel und Erfahrung ab. Will man einfach möglichst viele Bots, nimmt man ne passwort liste mit den default passwords, versucht ssh und telnet, und eventuell ein par simple exploits wie den letzten netgear exploit: http://ngrouter/cgi-bin/;commando Hat man ein spezifisches Target, muss man erst die Systeme und laufenden Programme kennen, und dann passende Exploits suchen. Oder social engineering, geht meistens auch. Jenachdem können anonymisierungsnetzwerke praktisch sein. Ich empfehle da einen TOR transparent proxy mit nur für so zeugs verwendetem Laptop, auf welchem niemals persönliche informationen gespeichert wurden. Dann nützt der FBI&NSA ihr nächster Tor Browser exploit nähmlich nichts. Ausserdem muss man die 5 arten von Hackern kennen: * White Hat Hacker, macht nichts wofür er keine erlaubnis hat, noch legal * Grey Hat Hacker, handelt auch ohne erlaubnis, meist mit guten absichten, nicht legal * Black Hat Hacker, handelt mit schlechten absichten, nicht legal. * Security Resercher, meist ein White Hat * Hacker (traditionell), Person welche gut mit Computern umgehen kann, meist ein Programmierer Momentan werden viele White Hats zu Gray Hats, weil diese sich z.B. über die cease and desist blätter hinwegsetzen, die anwälte ihnen zuschicken wenn sie eine schwachstelle entdecken, statt diese zu beheben. Am ende ist das wichtigste die Erfahrung, und das "wie könnte ich das ausnutzen" denken.
Gast
#4828751
das kommt vor allem darauf an was du hacken willst.
hardware? web applications? programme?

braucht alles einen ganz eigenen satz an software, und zum teil
hardware.
Gast
#4828832
Bernd K. schrieb: > Auch ganz wichtig: die schwarze Skimaske gehört auf jeden Fall zur > Ausstattung! Merke: Es gibt keine schlechte Software, es gibt nur > schlechte Kleidung! Laut einer Umfrage ist das nur ein Gerücht: http://www.der-postillon.com/2012/01/umfrage-98-prozent-aller-hacker-tragen.html 98% der Hacker tragen gar keine Skimasken ;-) Ein ganz wichtiges Tool ist diese hier: http://www.hacker-pschorr-ulm.de/wp-content/uploads/2012/03/HPU-logo_200px.gif MfG Paul
Gast
#4828852
Zero schrieb:
> Welche Softwareausstattung findet man bei Hackern?

Da findet man gar nix, da kommt nicht mal die NASA rein.
Gast
#4828860
Zero schrieb:
> Welche Softwareausstattung findet man bei Hackern?

Hauptsächlich soetwas:
https://www.google.de/search?q=holz+hacken&biw=1347&bih=697&source=lnms&tbm=isch&sa=X

Besonders soft ist diese Ware allerdings nicht.
Gast
#4828870
Cuest schrieb:
> Bernd K. schrieb:
>> Auch ganz wichtig: die schwarze Skimaske gehört auf jeden Fall zur
>> Ausstattung! Merke: Es gibt keine schlechte Software, es gibt nur
>> schlechte Kleidung!
>
> Laut einer Umfrage ist das nur ein Gerücht:
> http://www.der-postillon.com/2012/01/umfrage-98-pr...
>
> 98% der Hacker tragen gar keine Skimasken ;-)

Und 2% der Hacker tragen gar keine Unterhosen.
Gast
#4828871
Hacker schreiben ihre Software selbst, je nachdem, was gerade benötigt wird. Die ganzen Tools die es heute für Skript-Kiddies fertig gibt, aus denen die Linux-Distros wie Kali etc. bestehen, alle waren mal ganz spezifische Tools um bestimmte Schwachstellen auszunutzen. Und genau das ist der Kern eines Hackers, egal ob Software oder Hardware: Mit Hirnschmalz und Phantasie Dinge zu verwenden, wie es ursprünglich nicht vorgesehen war, und benötigte Werkzeuge dafür selbst zu schnitzen. Die Vorstellung, man installiere einfach möglichst potente Software auf seinem Rechner, und dann kann's losgehen mit der Hackerkariere, ist naiv. Genau dieses Weltbild verhindert sicher, jemals zu einem Hacker zu werden. Also erst einmal brauchst Du Pipapo. Ohne Pipapo geht im Windowsbereich gar nichts. Alternativ könntest Du auch WinWatIsDasn? nehmen. Mein bestes Tool heißt allerdings Beil. Was willst Du denn überhaupt machen? Mal ein paar Kirchenglocken läuten lassen? Oder fremde Waschmaschinen zu Ultrazentrifugen hoch skillen? Bernd K. schrieb: > SciFi-außerirdisch wirkendes Blau-Cyan farbenes Licht Der echte Nerd wird nicht nur aus ästhetischen Gründen Bernstein und Grün mit RGB-Applikationen bevorzugen. P.S.: Aqua-Man ist sch...;)
Angehängte Dateien:
Grad an der Tanke gesehen:
Die ComputerBild hat diese Woche genau das richtige für den TE
Angehängte Dateien:
ach was wird heute nicht alles als Hack bezeichnet...
Gast
#4829472
● J-A V. schrieb: > ach was wird heute nicht alles als Hack bezeichnet... Das ist halt ein Tippfehler, eigentlich sollte statt dem 'H' die Taste zwei weiter rechts getroffen werden .... nicht“Gast„ schrieb: > Schon lustig, was die android Text Erkennung aus kiddie macht. Auch bei Android kann man vor dem Ansenden seinen Text lesen. Sollte man vielleicht mal machen...
Gast
#4829636
Da D. schrieb:
> nicht“Gast„ schrieb:
>> Schon lustig, was die android Text Erkennung aus kiddie macht.
>
> Auch bei Android kann man vor dem Ansenden seinen Text lesen. Sollte man
> vielleicht mal machen...

Hm,

Fehler passieren (Schulterzuck).

Schön, dass sogar ich mit meinem Trollbeitrag mehr zum Thema beigetragen
habe als du.


Grüße
Gast
#4829656
Da D. schrieb:
> Auch bei Android kann man vor dem Ansenden seinen Text lesen. Sollte man
> vielleicht mal machen...

Na dann beherzige mal deinen eigenen Rat:

                                    ^^^^^^^^
> Auch bei Android kann man vor dem Ansenden seinen Text
Gast
#4829664
VI Das Hackingtool schlechthin. Ich habe noch ein wichtiges Tool vergessen, tcpdump ist immer praktisch. Viele Hotels und Restaurants haben keine Client-Separation, dort kann man normalen TCP Traffic mitlesen, bei SSL die Domains per SNI abfangen, etc. Im Moment sind auf dem Schwarzmarkt angeblich gerade die Tools der Shadow Brokers angesagt. https://motherboard.vice.com/en_uk/read/newly-uncovered-site-suggests-nsa-exploits-for-direct-sale Die von denen veröffentlichten Nachrichten haben alle die GPG KeyID 04124F2CCB5C0C1B. Aber der Public Key ist zumindest im clearnet nirgends zu finden, also würde ich da eher skeptisch sein, weil Keys mit gleicher KeyID durchaus erzeugt worden sein könnten (z.B. von der NSA).
Gast
#4829737
wireshark Huh schrieb: > Gero schrieb: >> Ich hab mal ein haufen Geld für Bernstein ausgegeben!! > > Und den Bernstein hast du dann gegen einen Monitor getauscht? :-) Meinen Bernstein für 30DM gebraucht habe ich leider weggeworfen nachdem die GraKa einfach in keinen Steckplatz mehr reinpassen wollte. Welche RGB-Werte hat denn Bernstein? Win7 bietet mir da nix passendes an.
Angehängte Dateien:
Gast
#4829764
Das wichtigste überhaupt, paar Flaschen zum reinpinkeln unterm Tisch. Jeder Gang zum Lokus ist pure Zeitverschwendung. Daniel A. schrieb: > * White Hat Hacker, macht nichts wofür er keine erlaubnis hat, noch > legal > * Grey Hat Hacker, handelt auch ohne erlaubnis, meist mit guten > absichten, nicht legal > * Black Hat Hacker, handelt mit schlechten absichten, nicht legal. > * Security Resercher, meist ein White Hat > * Hacker (traditionell), Person welche gut mit Computern umgehen kann, > meist ein Programmierer Wenn ich sowas schon lese. Wer sich selber als Hacker oder Nerd bezeichnet ist imho ein Dummbrödel. Genauso wie Typen die sich als White-Hat bezeichnen und sich irgendwo illegal Zugang verschaffen angeblich nur um darauf aufmerksam zu machen. Das sind Kriminelle der schlimmsten Sorte, weil sie glauben die Regeln gelten nur für Andere. Chris F. schrieb: > Wer sich selber als Hacker oder Nerd > bezeichnet ist imho ein Dummbrödel. In meinem Umfeld ist "Nerd" weder ein Zeichen eigener Idiotie noch überhaupt an Computer gebunden. Chris F. schrieb: > Genauso wie Typen die sich als White-Hat bezeichnen und sich irgendwo > illegal Zugang verschaffen angeblich nur um darauf aufmerksam zu machen. Du hättest es wohl lieber, wenn das nur Geheimdienste täten? Ich hätte ja lieber sichere Systeme in dieser Welt. Damit z.B. die Stromversorgung, von der immer mehr Leben direkt abhängen, nicht von einem Bösling "mal eben so" runtergefahren werden kann. Ohne geldwerte Vorteile durch Tun (oder geldwerte Nachteile durch Unterlassen) sind Unternehmen aber nicht willig, Sicherheit einzubauen (kostet schließlich Geld und Zeit), daher betrachte ich weiße Angriffe nicht als Problem. Im Gegensatz zu schwarzen Angriffen sind jene auch eher nicht mit Schäden verbunden. S. R. schrieb: > Chris F. schrieb: >> Genauso wie Typen die sich als White-Hat bezeichnen und sich irgendwo >> illegal Zugang verschaffen angeblich nur um darauf aufmerksam zu machen. > > Du hättest es wohl lieber, wenn das nur Geheimdienste täten? Ganz genau und zwar nur wenn diese Nachrichten- oder Geheimdienste die gesetzliche Genehmigung dazu haben. Sobald wir wahllos Kriminelle gewähren lassen geben wir die Regeln, gegen die sie ungestraft verstossen, auf. Darf ich jetzt Samstags auf dem Markt Geldbörsen einsammeln um zu zeigen, dass die Polizei und die Besitzer das nicht mitbekommen? Ich liefere die natürlich alle beim Fundbüro ab, na klar. Danach holen sich dann alle Bürger Brustbeutel die sie unter dem Hemd tragen. Wo ist da die Grenze? Wenn jemand mit dem Fahrtenmesser seinen Mitbürgern zeigt wie unsicher es ist ohne eine Schutzweste herumzulaufen?
Gast
#4830482
Die totale Vernetzung an sich und speziell von lebenswichtiger, kritischer Infrastruktur ist prinzipiell ein schwerer Fehler, welcher noch zu großen Problemen führen wird und schon teilweise hat. Das ganze Geschwafel von IT-Sicherheit bla, bla, bla bleibt ein frommer Wunsch. Das Internet hat sich ja jetzt schon zur Bedrohung für sich selbst entwickelt. Wenn ich da an diese armen Irren denke, die weg vom Bargeld und hin zum vollelektronischen, vollvernetzten Bezahlsystem wollen. Auch das aus dem Netz ereichbare Smarthäuschen, ich lach mich kaputt. Chris F. schrieb: > Daniel A. schrieb: >> * White Hat Hacker, macht nichts wofür er keine erlaubnis hat, noch >> legal >> * Grey Hat Hacker, handelt auch ohne erlaubnis, meist mit guten >> absichten, nicht legal >> * Black Hat Hacker, handelt mit schlechten absichten, nicht legal. >> * Security Resercher, meist ein White Hat >> * Hacker (traditionell), Person welche gut mit Computern umgehen kann, >> meist ein Programmierer > > Wenn ich sowas schon lese. Wer sich selber als Hacker oder Nerd > bezeichnet ist imho ein Dummbrödel. Hier hat sich bisher noch niemand als Hacker oder Nerd bezeichnet. Die Medien haben ja speziell ersteren negativ belegt, und glauben würde ersteres sowieso keiner. Vor echten hackern und vor Nerds sollte man respekt haben. Beide Begriffe bezeichnen eine Person die sich in einem Fachgebiet besonders gut auskennen. > Genauso wie Typen die sich als White-Hat bezeichnen und sich irgendwo > illegal Zugang verschaffen angeblich nur um darauf aufmerksam zu machen. > Das sind Kriminelle der schlimmsten Sorte, weil sie glauben die Regeln > gelten nur für Andere. Zuerst zitierst du meine Definitionen, und dann liest oder verstehst du sie nichteinmal? White-Hats machen alles nur mit Erlaubnis, dann ist es auch Legal. Tun sie etwas ohne vorher um Erlaubnis zu fragen, sind es keine White-Hats. Wenn man mal welche braucht sollte man sich natürlich schon Security Researcher mit guter Reputation suchen. Oder hohe Bug Bounties ausschreiben, dass funktioniert auch. ---------- Mir fält gerade auf, es hat noch nimand das Hacker Manifest gepostet! https://de.m.wikipedia.org/wiki/Hackermanifest http://phrack.org/issues/7/3.html Chris F. schrieb: > S. R. schrieb: >> Chris F. schrieb: >>> Genauso wie Typen die sich als White-Hat bezeichnen und sich irgendwo >>> illegal Zugang verschaffen angeblich nur um darauf aufmerksam zu machen. >> >> Du hättest es wohl lieber, wenn das nur Geheimdienste täten? > > Ganz genau und zwar nur wenn diese Nachrichten- oder Geheimdienste die > gesetzliche Genehmigung dazu haben Also bitte, der Staat ist der letzte, der sowas Regulieren sollte. Das internet beruht auf 2 Prinzipien: Uneingeschrenkte Vernetzung und Dezentralisierung. Ersteres ruinieren ISPs und grosse Unternehmen, letzteres Staaten. Ideal wäre, wenn jeder einen eigenen Server betreiben könnte, und darauf nur Informationen und Dienste veröffentlicht die für die öffentlichkeit bestimmt sind. Statdessen haben wir NAT Liebende ISPs, die nur Unternehmen statische IPs oder Reverse DNS Anbieten, Staaten, die allerhand Zensur betreiben, Geheimdienste und in der US auch Polizisten, die herrn Müllers briefe lesen und GAG order verteilen, Unternehmen, die wissen wer wann wo ist und das Internet für sich allein wollen, und Gerichte, die von IT keine ahnung haben, etc. Und dazu kommt noch, wer kontrolliert, was die leute Lesen, kontrolliert, was die Leute denken. Einen schnellen Fluchtwagen, Kohle und Unterkunft im Ausland (ohne Auslieferungsabkommen) und einen guten Anwalt.
Gast
#4831768
Du brauchst die Lizenz aehm Zertifikat zum Hacken, dann klärt sich das mit der Software von allein. Mach einfach den Kurs zum Certified Ethical Hacker (CEH). Kein Witz, das gibt es wirklich: http://www.salinas-it.de/kurse/ethicalhacker.htm https://www.kebel.de/kurs-pdf/CEH_Certified_Ethical_Hacker_EC-Council.pdf Auf youtube war ein video, da hat jemand einfach den Link der oben erscheint wenn man auf dem "Kaufen"-Knopf schwebt editiert und bekam eine 13-Euro-Pizza für 2 Euro bestellt ... Da waren noch mehr Beispiele in dem Video und ich fürchte mich jetzt noch mehr am Computer :-)
Gast
#4831854
Softwareausstattung schwierig. Ich empfehle Hardware. Bücher genauer
gesagt.

Ich spiele gerne mit "Hardware" und Embedded Linux. Dafür sollte man
schon mal Linux verstehen. Die Hardware auf der man spielt sollte man
auch verstehen. Ach so und wenn man über das Netz spielen möchte braucht
man natürlich wissen über den Aufbau von Netzwerken. Ach und wo man
schon mal dabei ist Protokolle verstehen.
Also unterm Strich ist das wissen im Kopf viel wichtiger als Software...

Kann man eigentlich was Hacken (außer Holz) ohne mindestens eine
Programmiersprache zu verstehen?
Gast
#4831892
Sven schrieb: > Kann man eigentlich was Hacken (außer Holz) ohne mindestens eine > Programmiersprache zu verstehen? Klar, der Klassiker "Passwort raten" funktioniert völlig ohne Programmierkenntnisse. H-G S. schrieb: > Link der oben > erscheint wenn man auf dem "Kaufen"-Knopf schwebt editiert und bekam > eine 13-Euro-Pizza für 2 Euro bestellt ... Und dem Auslieferungsfahrer kam nichts komisch vor als er an der Tür für die wagenradgroße Pappschachtel nur 2€ kassieren sollte? Computer kann man bescheißen sobald man rausgefunden hat welches stupide Programm sie abspulen und was sie dabei jedesmal nicht kontrollieren. Aber sobald irgendwo noch der menschliche Faktor bei der Abwicklung der Transaktion beteiligt ist (wie bei der Herstellung und Auslieferung von Pizza) wird es unberechenbar, genausogut hätte die Polizei an der Tür klingeln können statt des Pizzaboten. Antwort schreiben |
Anzeige
|