Gast
#5146467
Hallo zusammen,

ich plane bei mir einige NRF24 Module einzusetzen, um Sensordaten von
batteriebetriebenen Sensoren an die Basis zu senden (alle paar Minuten).
Im Moment läuft dies komplett unverschlüsselt, was ich gerne ändern
würde.

Dabei geht es mir gar nicht so sehr um die Verschlüsselung (der Nachbar
darf gerne die Temperatur mitlesen können) als um die Sicherheit, dass
die Nachricht wirklich von meinem Knoten kommt. (Glaube das nennt man
dann Authentizität?!)

Ich würde dabei gerne eine reine Softwarelösung einsetzen (also keine
HCS300 Keeloq Chips o.ä.).

Meine Frage wäre daher wieso nicht einfach folgende Möglichkeit
vorstellbar wäre:

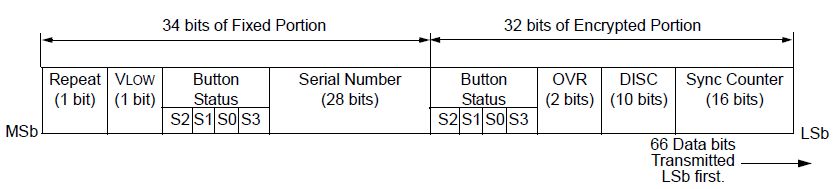
Ich verschlüssel 16 Bytes Daten mit AES128. Damit könnte kein Angreifer
ein eigenes Telegramm verschicken... er könnte aber durchaus ein bereits
gesendetes erneut senden. Wenn ich von den 16 Bytes nun 2 als
Counterwert verwende, den ich bei jeder Übertragung erhöhe, könnte der
Master nur Telegramme mit aktuellen Inkrement zulassen (bzw. noch einige
zukünftige falls mal Übertragungen fehlschlagen) und daher wäre ein
wiederholtes Senden durch einen Angreifer zwecklos.

Die reine Inkrementierung als Rolling-Code-"Algorithmus" ist natürlich
extrem trivial, jedoch erfolgt diese ja vor der Verschlüsselung. Daher
wäre die Frage, ob aus den verschlüsselten Daten von Inkrement 1 bis X
(die man ja durchaus abgreifen könnte) Rückschlüsse möglich sind oder ob
es andere Aspekte gibt, die gegen eine solche Lösung sprechen.

Die Lösung erscheint mir vom Bauchgefühl her zu einfach als dass sie
sicher funktionieren könnte... aber mir fällt auch nichts ein, was
dagegen sprechen würde.

Würde mich über ein kurzes Feedback freuen.

Grüße
Michael