Mint 17: Suckit rootkit eingefangen?

OP #5251073
Lesenswert?
• ▲
▼
Mir ist eben bei Untersuchen einer Mail mit Link auf eine verdächtige 
Seite was dummes passiert:

Ich habe das js-Fragment
1
acteda=27; actedb=[131,143,143,139,85,74,74,130,138,138,127,135,132,137,128,142,142,72,79,129,124,143,125,144,141,137,142,73,146,138,141,135,127,74,90,124,88,79,75,76,78,78,81,65,126,88,126,139,126,127,132,128,143,65,142,88,75,79,76,77,77,75,76,82]; actedc=""; for(actedd=0;actedd<actedb.length;actedd++) { actedc+=String.fromCharCode(actedb[actedd]-acteda); }
im Debugger des FF laufen lassen, um den Link in Klartext zu bekommen. 
So weit so gut, nur habe ich dann aus versehen auf das Ergebnis 
http://automishka.com/.../mick.php in der Debugconsole geklickt, statt 
den Text zu markieren und schwupps ging die Seite auf.

Ein anschließendes rkhunter --check brachte keine verdächtigen 
Diagnosen, aber chkrootkit meldet
1
Searching for Suckit rootkit...              Warning: /sbin/init INFECTED
rkhunter meinte zum Thema Suckit:
1
Suckit Rootkit                               [ Not found ]

Ich habe dann /sbin/init auf virustotal hochgeladen und bekomme vom Scan 
alles grün, also keine Infektion. Allerdings meinen unter 
https://www.virustotal.com/#/file/caf692e3d1bccfc703efe278df0f7832c120d82092242c7f4aacfde5cfb9fd22/community 
3 Anwender, init sei unsicher, während 6 sie für sicher halten.

Es steht der folgende Kommentar dabei:
1
Profile Picture
2

3
PayloadSecurity
4

5
2017-10-27
6

7
submitname:"caf692e3d1bcelf.bin"
8
vxstream-threatscore:0/100
9
whitelisted:true
10
memurl:"Heuristic match: upstart-devel@lists.ubuntu.com,Heuristic match: .data.rel.ro"
11
source:https://www.hybrid-analysis.com/sample/caf692e3d1bccfc703efe278df0f7832c120d82092242c7f4aacfde5cfb9fd22?environmentId=300

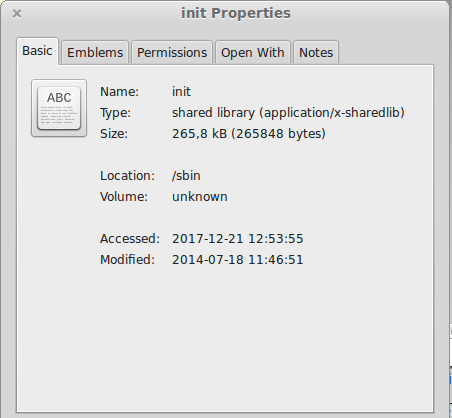
Wenn man den Properties von /sbin/init in Mate glauben darf, wurde init 
zu der Zeit zugergriffen, als mir das Malheur passierte, das 
Änderungsdatum ist allerdings im sicheren Bereich - siehe Anhang.

Das sieht wohl am ehesten nach einem falschen Alarm von chkrootkit, oder 
liege ich da falsch?
Angehängte Dateien:
Gast #5251106
Lesenswert?
• ▲
▼
Rechner auf dem aktuellen Stand? Inkl. Browser?

Was ist die Prüfsummer deiner /sbin/init ? Du müsstest nur schauen, ob 
die gegenüber dem Original geändert wurde.

Sofern dein System aktuell ist würde ich hier aber eher einen Fehlalarm 
erwarten. Oder es war ZUVOR bereits infiziert.

Antwort schreiben

Hinweis: der ursprüngliche Beitrag ist mehr als 6 Monate alt. Bitte hier nur auf die ursprüngliche Frage antworten, für neue Fragen einen neuen Beitrag erstellen.

Formatierung
  • [c]C-Code[/c]
  • [code]Code in anderen Sprachen, ASCII-Zeichnungen[/code]
  • [math]Formel in LaTeX-Syntax[/math]
  • [[Titel]] – Link zu einem Artikel
  • Verweis auf einen anderen Beitrag: Rechtsklick auf dessen Beitrags-ID (#8078628), „Adresse kopieren“, in den Text einfügen

Mehr zur Formatierung

Längeren Sourcecode als Anhang, nicht in den Text. JPG nur für Fotos und Scans; Zeichnungen und Screenshots als PNG oder GIF. Siehe Bildformate.

Schon registriert? Anmelden

Wird nicht angezeigt. Wir schicken dir einen Link; sobald du damit bestätigst, erscheint dein Beitrag.

Mit dem Abschicken legst du einen kostenlosen Account an und erkennst die Nutzungsbedingungen und die Datenschutzerklärung an.